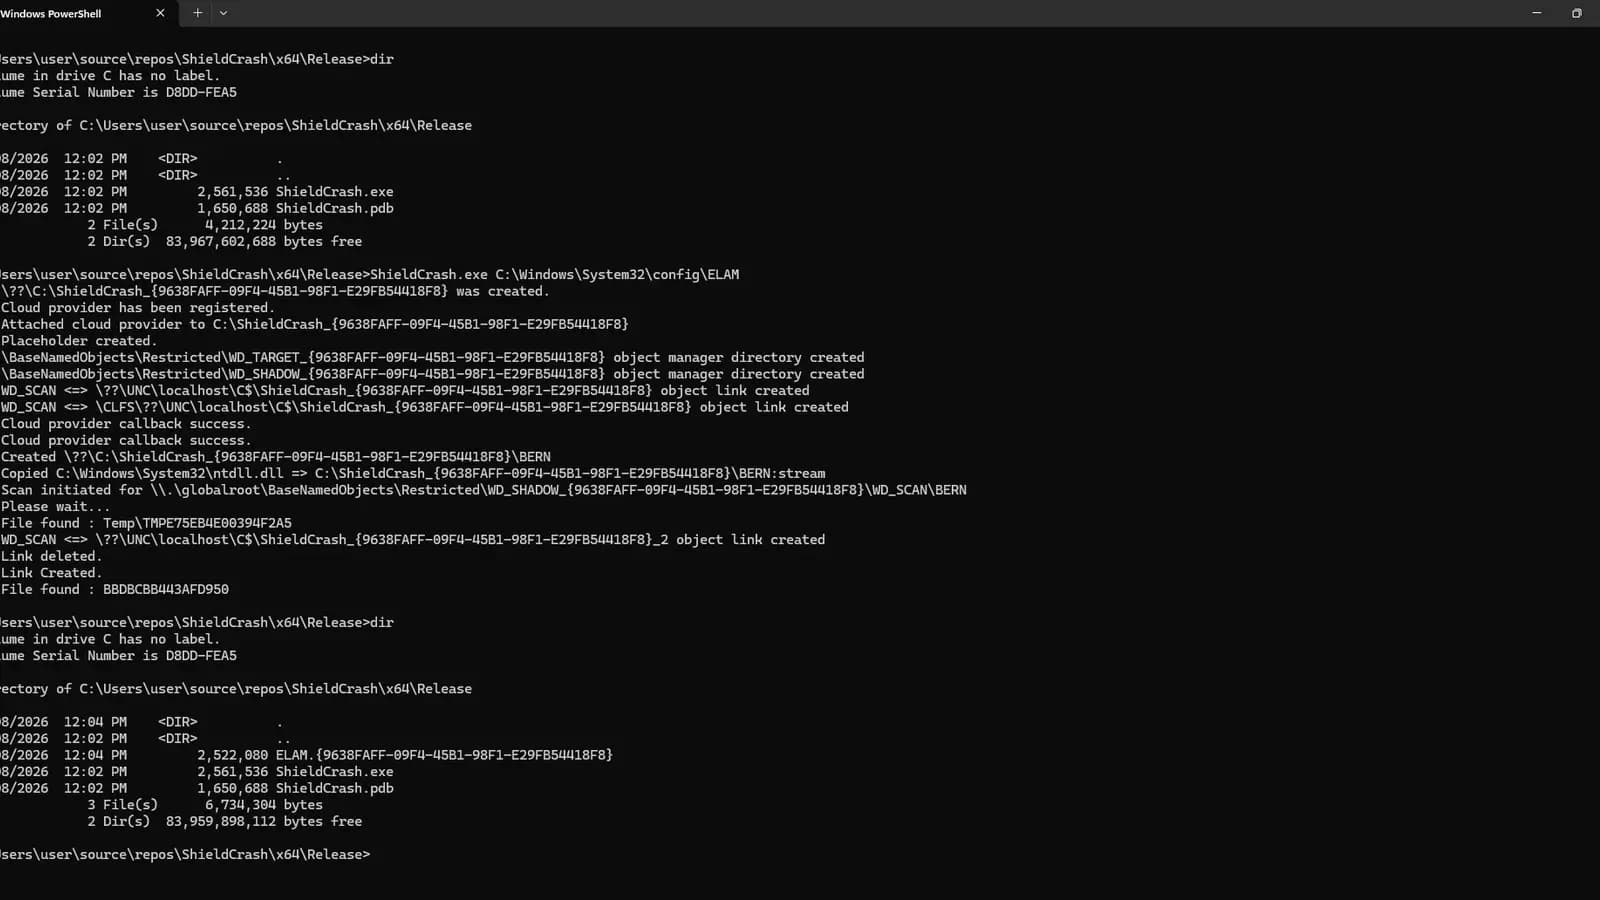
Chaotic Eclipse lanza PoC para cero día en Microsoft Defender
Chaotic Eclipse reveló un prototipo de ataque contra Microsoft Defender. El cero día afecta la protección del sistema operativo.

Cobertura de fallos de seguridad, actualizaciones urgentes, exploits en uso activo y reportes técnicos para estar siempre alerta ante nuevas vulnerabilidades que puedan comprometer tus sistemas.
167 noticias · página 2 de 10
Chaotic Eclipse reveló un prototipo de ataque contra Microsoft Defender. El cero día afecta la protección del sistema operativo.
Google cerró un agujero de seguridad en Chrome explotado en el campo. El fallo CVE-2026-87491 afecta a usuarios de Windows, Mac y Linux.
Microsoft corrigió 974 defectos, entre ellos dos cero-díás activamente explotados. Las vulnerabilidades permiten escalada de privilegios con calificación CVSS.
Un investigador de Check Point descubrió una vulnerabilidad que permite a atacantes usar sesiones de ChatGPT para ejecutar tareas ocultas.
SAP corrigió una vulnerabilidad crítica que permite ejecutar comandos remotos sin autenticación. El fallo afecta el código kernel y puede exponer credenciales.
Adobe cerró más de 170 vulnerabilidades, entre ellas un cero-día en Adobe Commerce. El fallo permite ejecución remota de código sin autenticación.
Adobe publicó parches para un fallo crítico en Magento explotado en el campo. El defecto permite ejecución de código arbitrario mediante inyección de PHP.

Un ataque a una instancia autogestionada de Metabase afectó a más de un millón de personas. La vulnerabilidad CVE-2026-72898 fue explotada como cero-día.
Adobe lanzó una actualización para un cero-día en Magento explotado desde el 4 de septiembre. El ataque deja señales como correos de falla de pago.
Un defecto cero-día en Adobe Commerce permite ejecutar código y instalar un puerta trasera. Ataques comenzaron el 4 de septiembre de 2026.

Atacantes robaron datos de más de un millón de estudiantes, docentes y padres en Australia y Nueva Zelanda. La fuga ocurrió por una vulnerabilidad en Metabase.

Un fallo cero-dia en Magento permite la ejecucion de codigo y el despliegue de un puerta trasera en sistemas Linux. Se detecto el primer caso el 4.
Un investigador ha publicado tres Exploits cero-día para Avast, CrowdStrike y Nvidia. Los ataques permiten escalada de privilegios en sistemas afectados.

Un usuario SSH llamado '-2' en routers MikroTik podría indicar un ataque. La alerta proviene de un análisis técnico de seguridad.
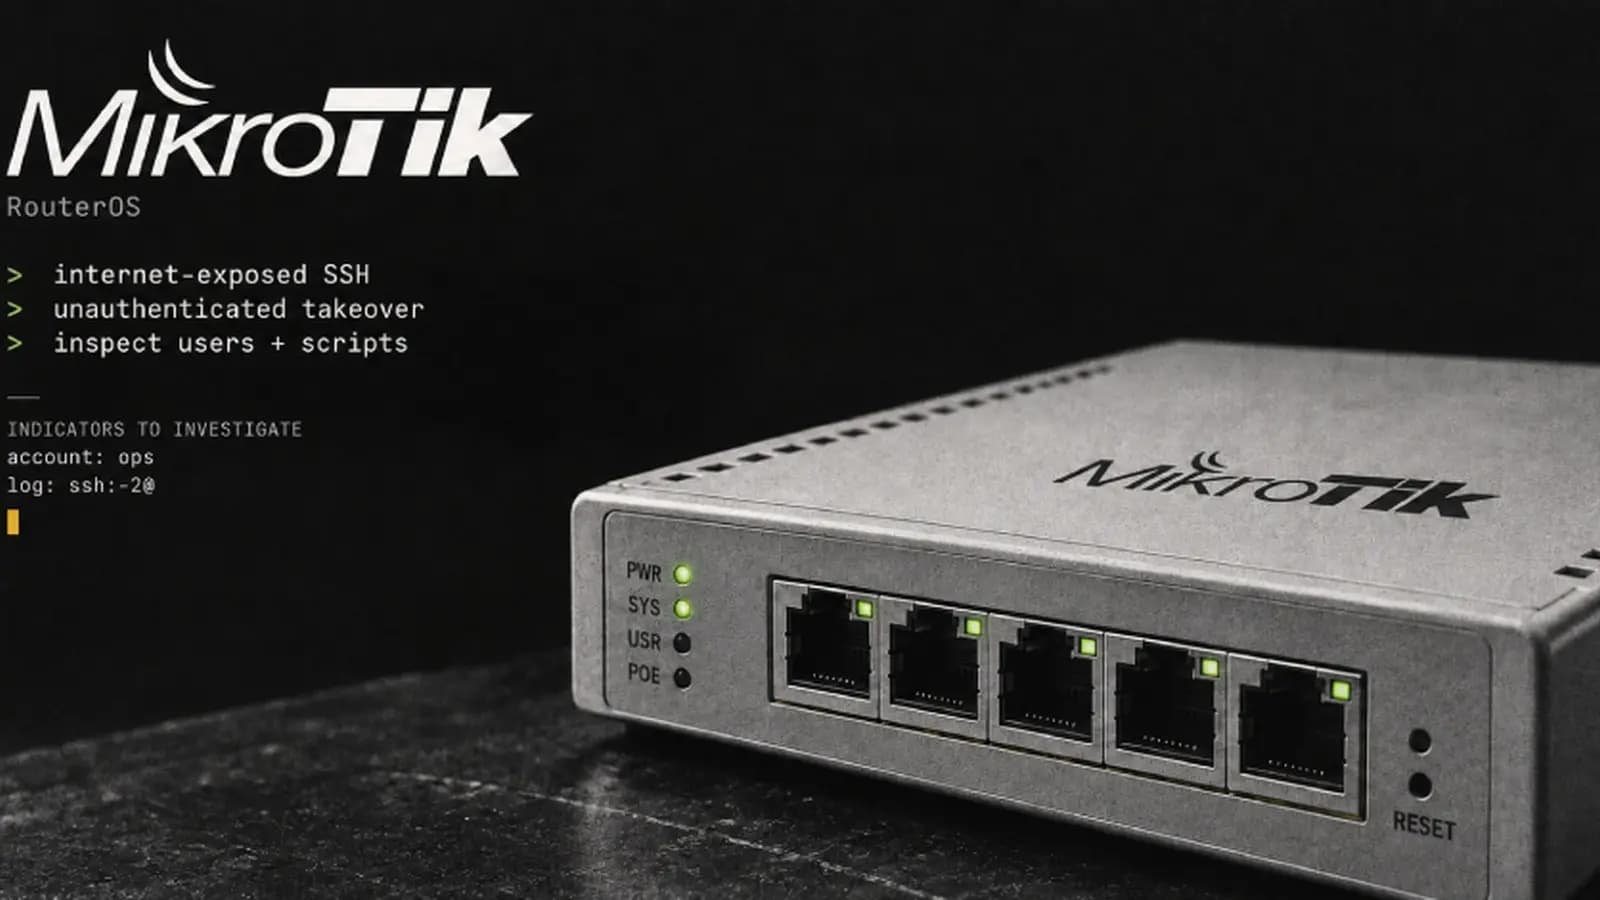
Atacantes usan una vulnerabilidad en SSH de Routers MikroTik para acceder sin autenticación. El fallo afecta versiones desde 6.0.0 hasta 7.25beta3.
Un error en Magento y Adobe Commerce permite a atacantes ejecutar códigos sin autenticarse. Ataques comenzaron el 4 de septiembre.
Un error crítico en VMware permite a administradores ejecutar código del anfitrión. Vulnerabilidades corregidas en versiones 25H2 y 26H1.
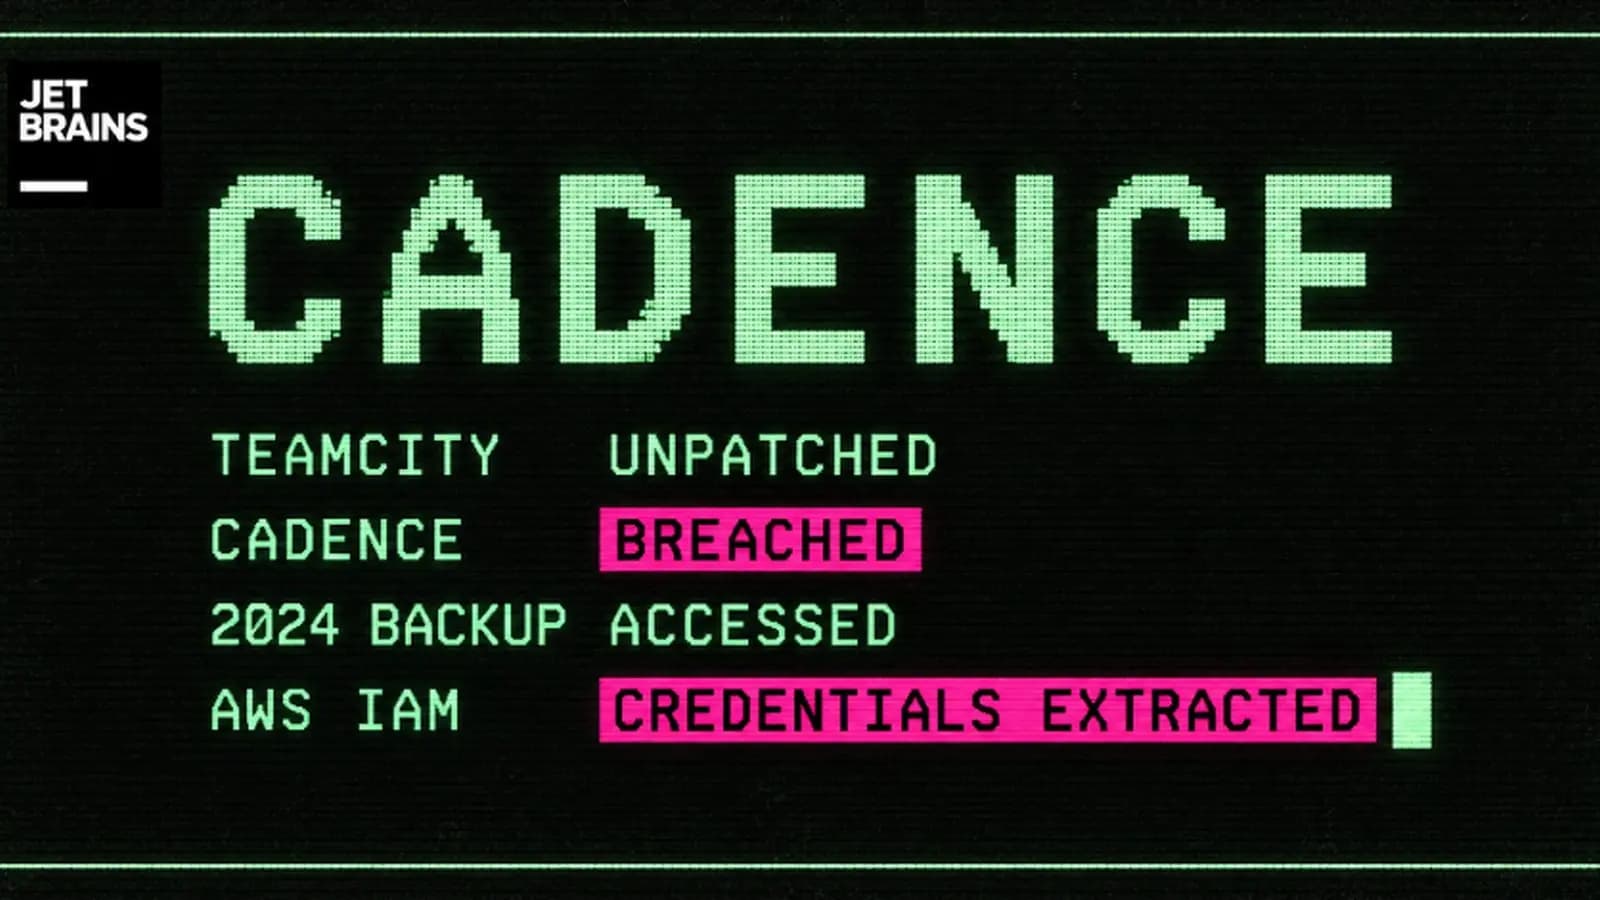
Ataques aprovecharon una falla crítica en TeamCity para ingresar a entornos de Cadence. Usuarios deben revocar credenciales y tratar todos los ejecutados como.