
Campaña de sextorsión usa datos filtrados por ShinyHunters para extorsionar con Bitcoin
Correos de sextorsión usan direcciones filtradas por ShinyHunters para exigir $2,000 en Bitcoin, simulando acceso a dispositivos y datos personales.



Correos de sextorsión usan direcciones filtradas por ShinyHunters para exigir $2,000 en Bitcoin, simulando acceso a dispositivos y datos personales.

Upbound Group reporta una brecha de datos que facilitó fraudes por $13 millones en contratos de arrendamiento con su marca Acima.

Apple solicita detener procedimientos judiciales contra Epic Games mientras la Corte Suprema revisa una multa por comisiones fuera del App Store.

La policía de Holanda arrestó a varios sospechosos de una red internacional que estafó más de 100 millones de euros mediante plataformas falsas y call centers.
Angelo Martino, negociador de ransomware, fue sentenciado a 70 meses por colaborar con atacantes y estafar más de 75 millones de dólares a víctimas.
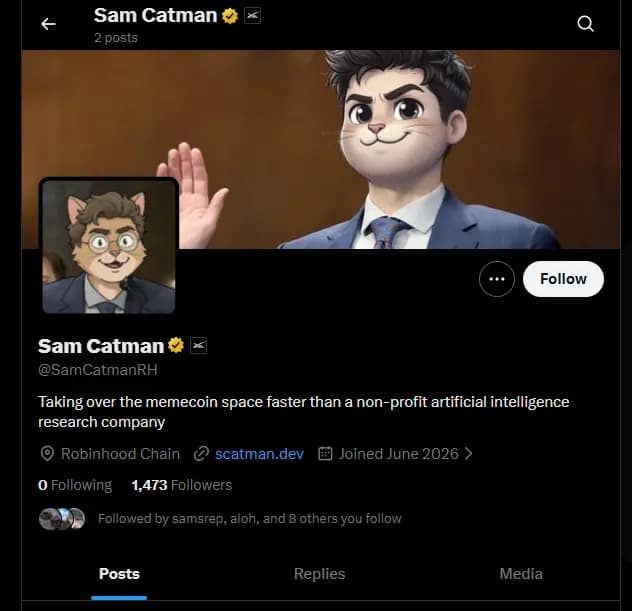
Las cuentas oficiales de SpaceX y Starlink en X fueron usadas para promover una estafa de criptomonedas que dejó a compradores con tokens sin valor.

Dos equipos de investigación revelan que el agente AI OpenClaw puede ejecutar código malicioso y exfiltrar secretos a través de entradas aparentemente inofensivas.
Un billón de registros personales quedaron expuestos en una base de datos desprotegida vinculada a servicios de identidad digital, aumentando riesgos de fraude y suplantación.

Samsung Knox mejora la protección de redes corporativas, con firewall granular y Zero Trust para blindar dispositivos móviles y reducir superficies de ataque.

Más de 900 instancias de Clawdbot están expuestas sin autenticación, poniendo en riesgo claves de API, chats privados y posibles ejecuciones remotas.
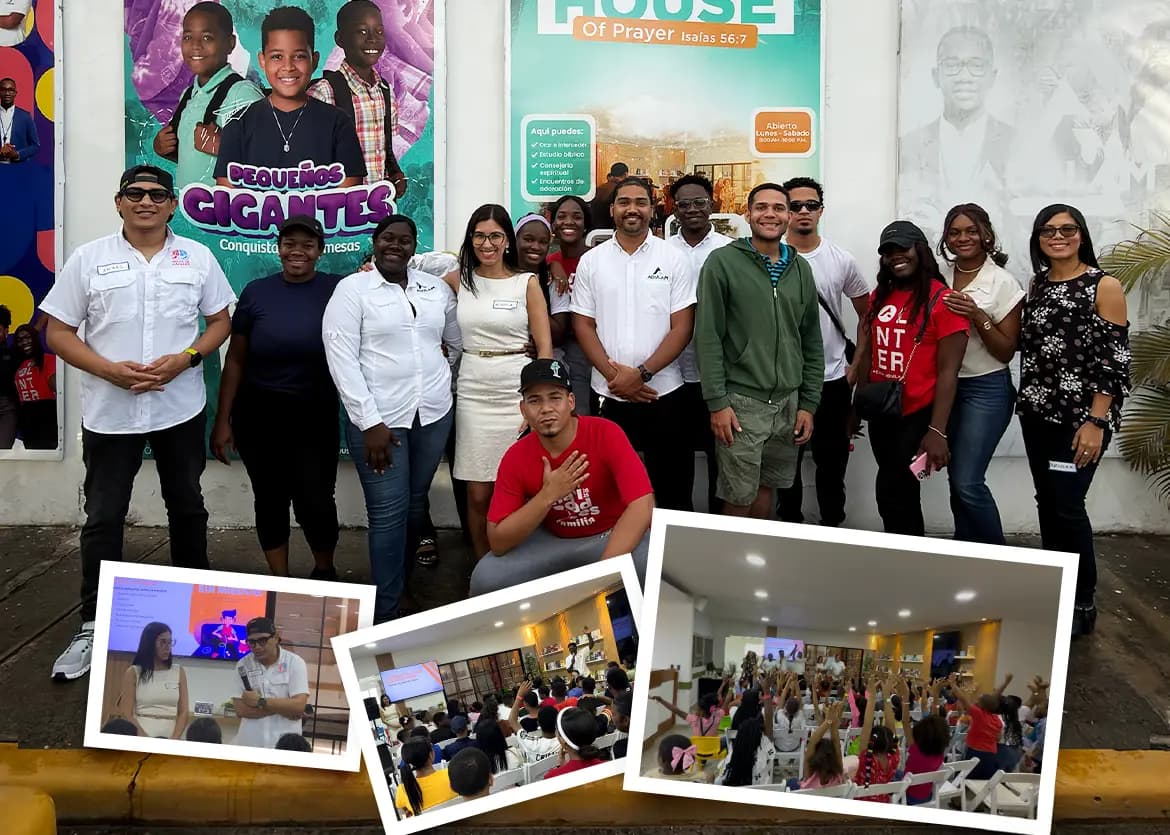
En el marco de su compromiso con la educación y la protección de la niñez y la adolescencia en entornos digitales, Guardianes Digitales y Mente de Hackers realizaron una jornada educativa de concienciación en ciberseguridad dirigida a Niños, Niñas y Adolescentes (NNA) en la Fundación Adulam, en La Romana.
Un paquete falso en npm que simula una API de WhatsApp roba mensajes, contactos y tokens, y permite acceso persistente a cuentas mediante técnicas maliciosas.
Repositorios falsos en GitHub disfrazados de herramientas útiles están propagando el malware modular PyStoreRAT, apuntando a analistas, OSINT y desarrolladores.
Apple lanza parches de seguridad para dos vulnerabilidades zero-day en WebKit que estaban siendo explotadas en ataques sofisticados; actualiza tus dispositivos.
7AI obtuvo US$130 millones para expandir sus agentes de IA que automatizan la detección y respuesta en SOC, marcando un avance en defensa autónoma.