
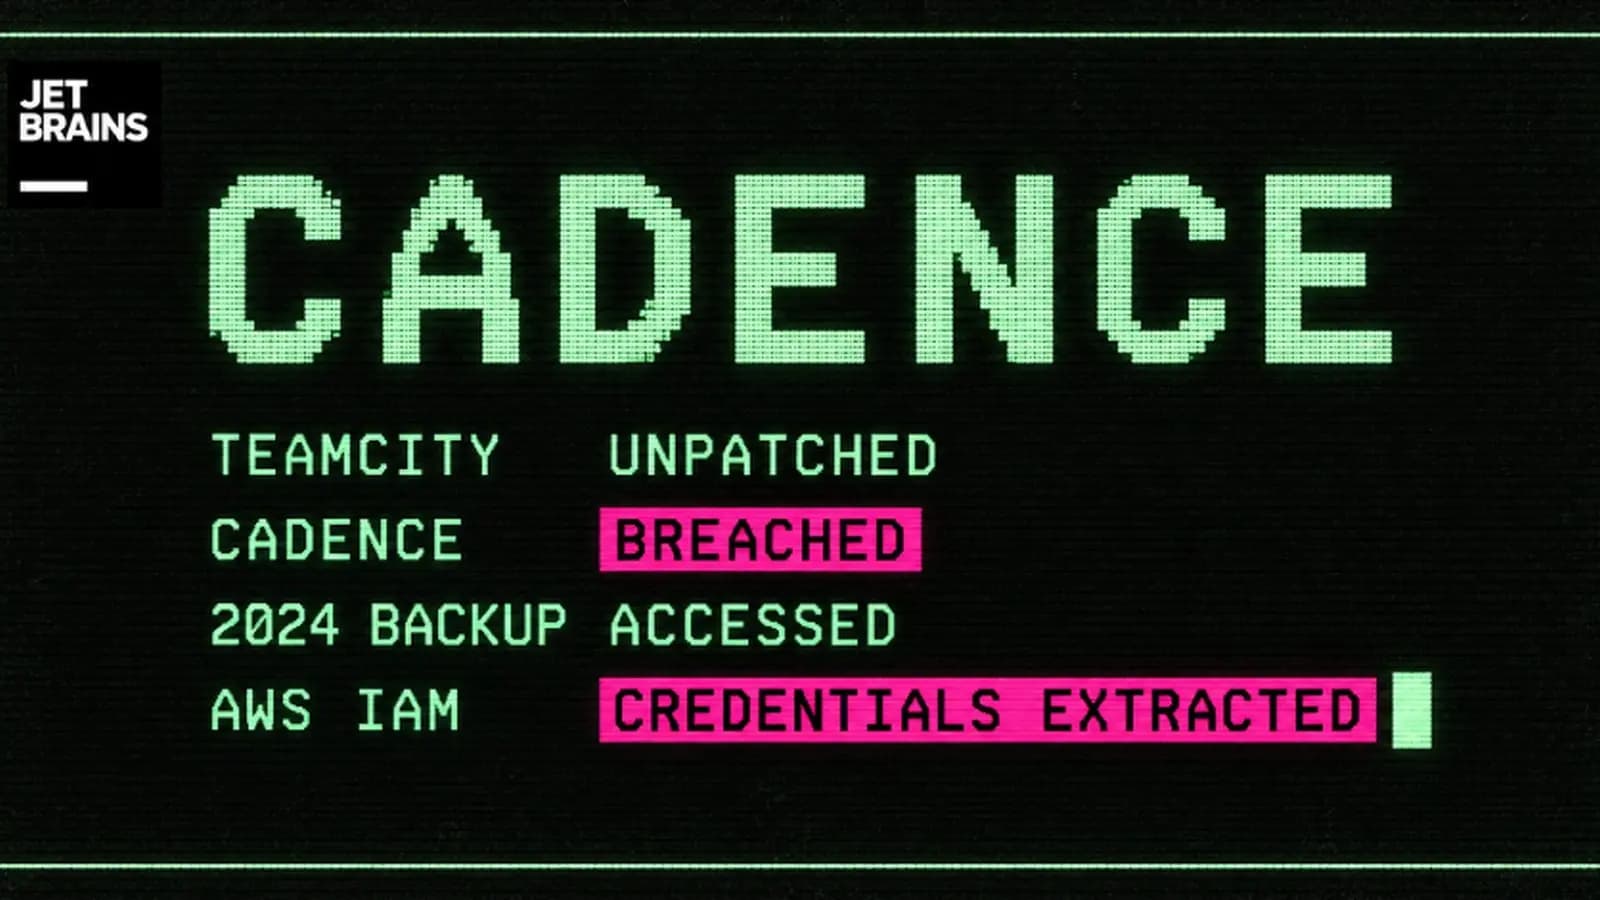
Ataques aprovecharon una falla crítica en TeamCity para ingresar a entornos de Cadence. Usuarios deben revocar credenciales y tratar todos los ejecutados como no confiables.
Por qué importa: La vulnerabilidad CVE-2026-63077 fue explotada en el entorno real por amenazas identificadas.
Lo esencial
- Los atacantes usaron CVE-2026-63077 para acceder a entornos de Cadence.
- JetBrains advirtió que credenciales almacenadas en Cadence deben ser revocadas.
- La falla fue descubierta el 23 de agosto de 2026 y añadida al KEV el 5 de agosto de 2026.