Hombre arrestado por robar $220,000 en criptomonedas con malware en juegos Steam
Zyaire Wilkins fue detenido por usar malware en ocho juegos de Steam para infectar 8,000 dispositivos y robar más de $220,000 en criptomonedas.

Cobertura completa del mundo de la ciberseguridad: ataques recientes, vulnerabilidades críticas, ransomware, estafas, investigaciones OSINT, privacidad y cibercrimen. Análisis profundos y alertas para proteger tus datos y mantenerte informado sobre los riesgos actuales en el entorno digital.
718 noticias · página 30 de 40
Zyaire Wilkins fue detenido por usar malware en ocho juegos de Steam para infectar 8,000 dispositivos y robar más de $220,000 en criptomonedas.
Ernst & Young notificó una brecha de datos tras un hackeo a su sistema de soporte, comprometiendo información fiscal de clientes y activando monitoreo de identidad.

Un estudio revela que en 2026 se registra un ataque de ransomware diario a agencias gubernamentales, con un aumento del 13% respecto a 2025.

Un grupo vinculado a Corea del Norte usa imágenes SVG con malware oculto para atacar desarrolladores mediante falsas ofertas laborales y pruebas de código.
Un fallo en la política IoT de Shark permite que un robot aspirador comprometido controle otros, exponiendo cámaras, mapas del hogar y contraseñas Wi-Fi.
Clint Bodungen presenta MindStone Agent, IA agente con memoria y continuidad, que mejora la respuesta autónoma en ciberseguridad industrial.
Un exploit zero-day llamado LegacyHive permite a atacantes escalar privilegios en Windows, comprometiendo la seguridad incluso en sistemas actualizados.
Un ciberataque el 13 de julio afectó los sistemas de Nichirei, interrumpiendo su logística y distribución, con posible filtración de datos personales.

Se descubren tres vulnerabilidades zero-day en switches Siemens ROX II que permiten escalada de privilegios y acceso root persistente, afectando redes industriales.
Un fallo en Android 16 permite usar Gemini desde la pantalla de bloqueo para enviar SMS sin autenticación; Google ya desplegó un parche esta semana.

El grupo de ransomware The Gentlemen lidera con 300 ataques en tres meses, desplazando a Qilin y aumentando la presión en ciberseguridad global.

Una falla grave en Microsoft SharePoint permite ejecución remota de código y ya está siendo explotada, según alerta la agencia CISA.
ClickLock es un malware para macOS que bloquea procesos y engaña a usuarios para robar contraseñas y datos sensibles, afectando al menos 100 sistemas.
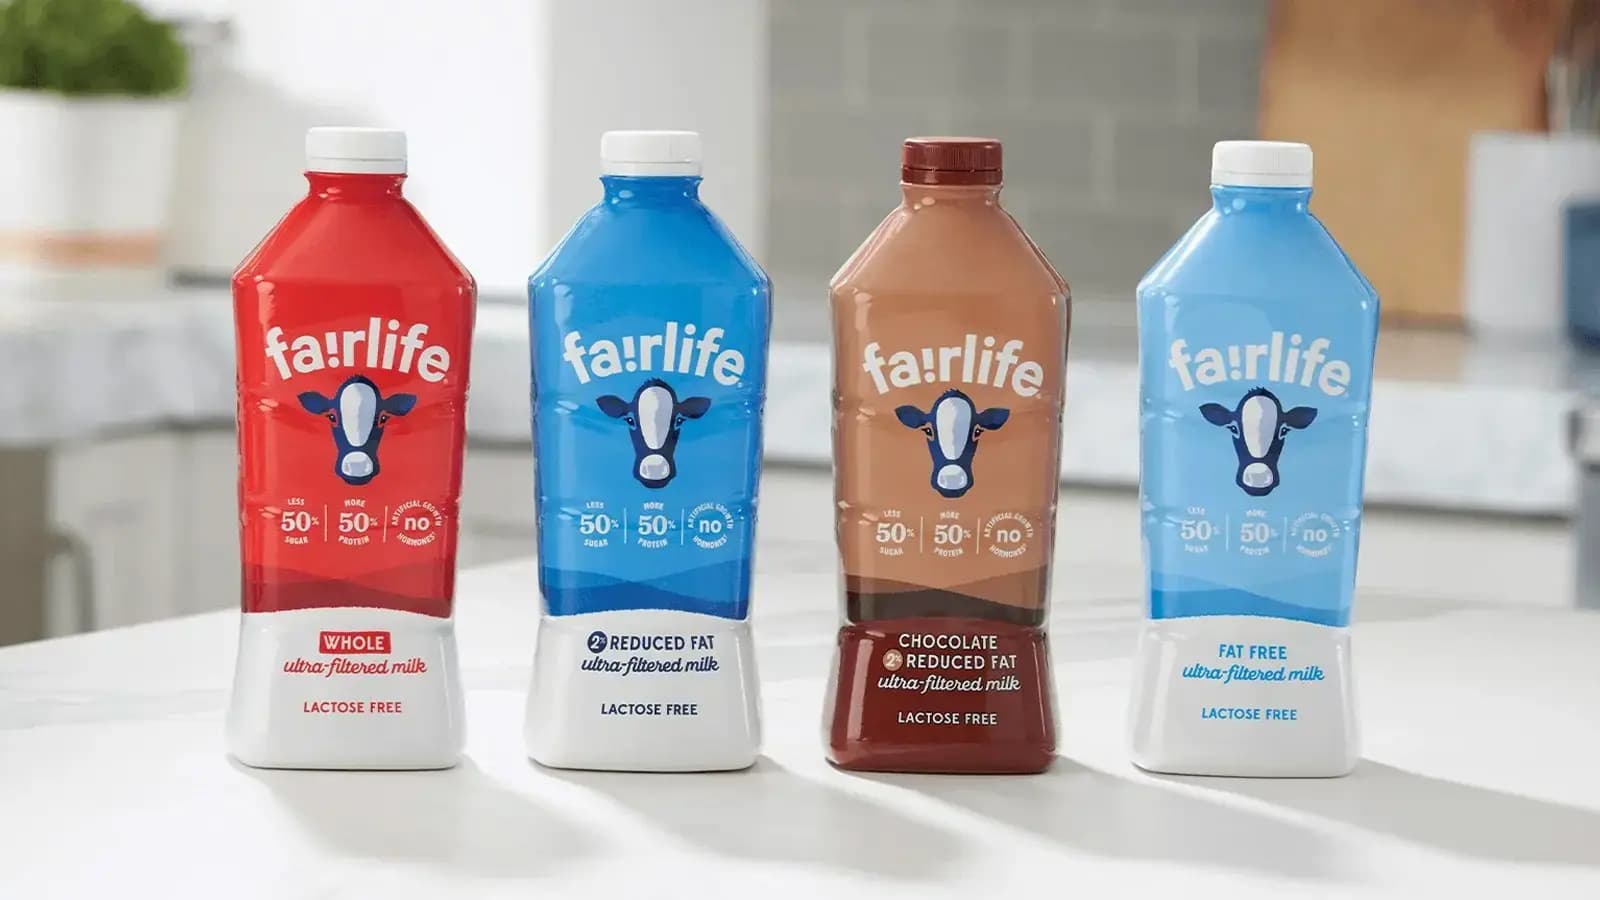
Un ataque ransomware a Fairlife, subsidiaria láctea de Coca-Cola, detuvo temporalmente la producción en EE.UU., mientras se investigan daños y restauran sistemas.
OkoBot despliega más de 20 módulos maliciosos para robar frases semilla de criptomonedas, credenciales y datos sensibles en ataques globales.
El programa federal para rotar personal en ciberseguridad entre agencias solo logró aprobar a ocho participantes, limitando su impacto en fortalecer la fuerza laboral.

Una vulnerabilidad en la extensión Claude para Chrome permite que extensiones maliciosas simulen clics y ejecuten acciones AI en servicios conectados como Gmail y Google Docs.
Una demanda colectiva acusa a Apple de no resolver una falla que expone correos reales detrás de Hide My Email, afectando la privacidad de usuarios de iCloud+.