
Vulnerabilidad en Android permite a Gemini enviar SMS sin verificación
Una falla en Android 16 permite a la app Gemini enviar SMS desde la pantalla de bloqueo sin pedir PIN, afectando la seguridad de mensajes y apps.

Cobertura completa del mundo de la ciberseguridad: ataques recientes, vulnerabilidades críticas, ransomware, estafas, investigaciones OSINT, privacidad y cibercrimen. Análisis profundos y alertas para proteger tus datos y mantenerte informado sobre los riesgos actuales en el entorno digital.
718 noticias · página 29 de 40
Una falla en Android 16 permite a la app Gemini enviar SMS desde la pantalla de bloqueo sin pedir PIN, afectando la seguridad de mensajes y apps.

La versión 26.02 de 7-Zip soluciona una falla que permitía ejecutar código malicioso al abrir archivos comprimidos especialmente diseñados.

OpenSSL solucionó la vulnerabilidad HollowByte que permite a atacantes remotos agotar memoria y bloquear servidores sin autenticación previa.

Microsoft detecta un incremento en ataques con ACR Stealer, malware que roba contraseñas y documentos sensibles de clientes empresariales.

El rootkit Daxin, vinculado a China y descubierto en 2022, sigue operativo en 2026 en una red de un fabricante de alta tecnología en Taiwán.
Incode presenta una tecnología de verificación de edad que procesa el rostro en el dispositivo, evitando enviar o almacenar datos biométricos en servidores.

Una campaña sofisticada de malware ClickFix para macOS usa ingeniería social para robar datos y controlar remotamente dispositivos empresariales.

Investigadores de Tracebit desarrollan 'context bombing', que bloquea ataques de agentes IA maliciosos en AWS, reduciendo accesos administrativos y compromisos.
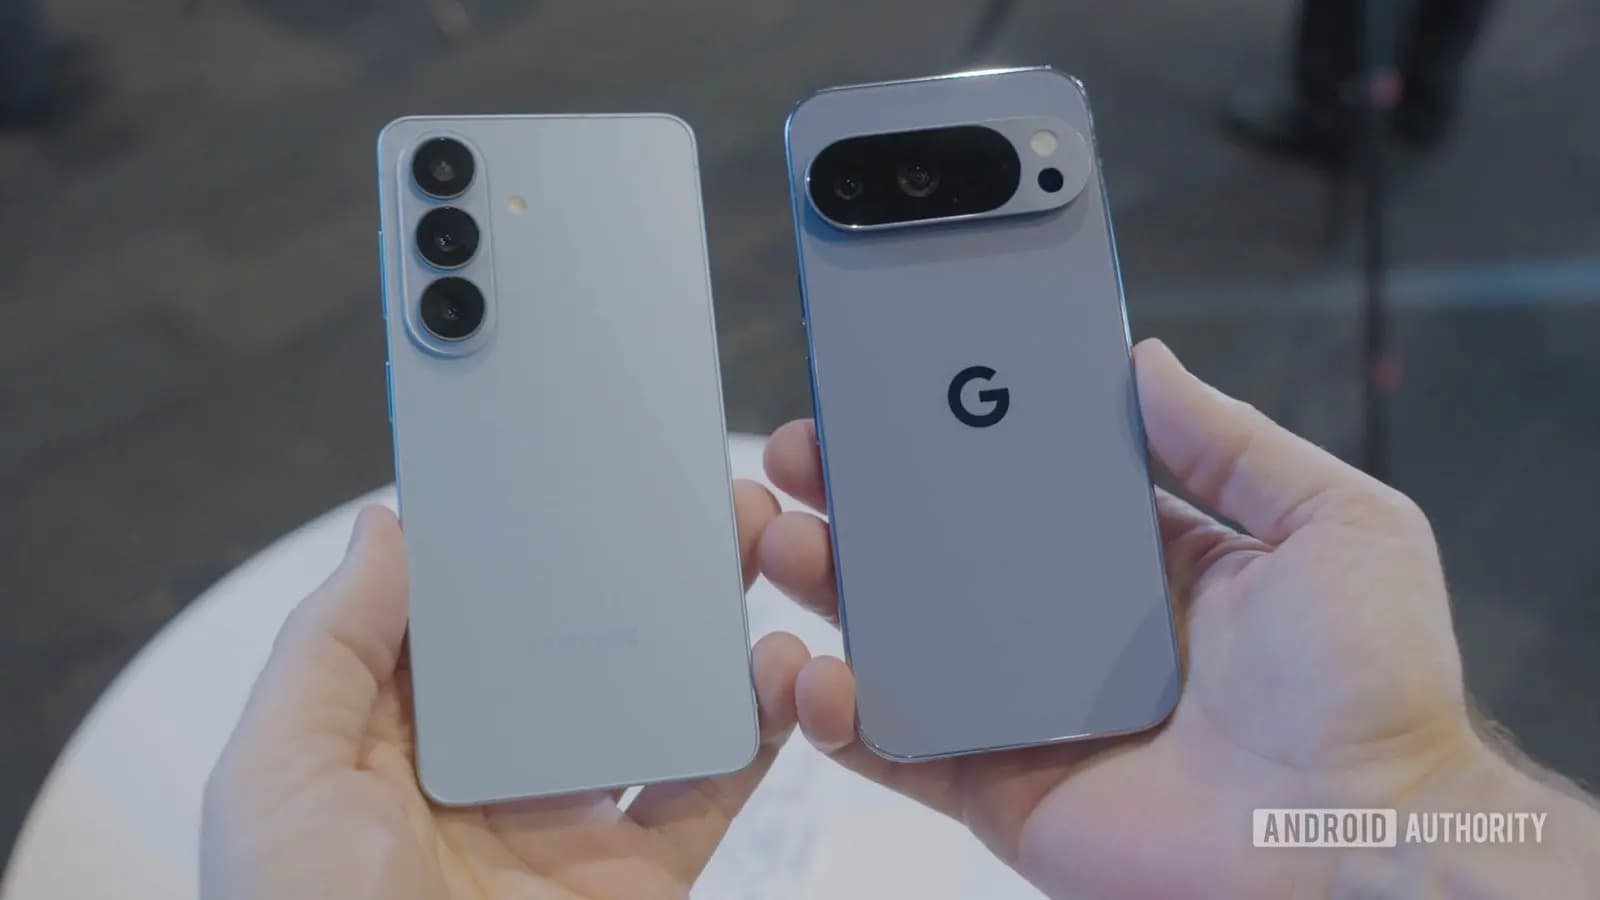
Samsung y Google Pixel ofrecen funciones de privacidad y AI con diferencias clave en protección de datos y procesamiento local en sus dispositivos.

Apple solicita detener procedimientos judiciales contra Epic Games mientras la Corte Suprema revisa una multa por comisiones fuera del App Store.

Investigadores detectan siete paquetes npm maliciosos que emplean blockchain como C2 para entregar un troyano de acceso remoto en el ecosistema Vite.
Metasploit incorpora un relay HTTP a SMB y un nuevo payload Linux Fetch Multi que identifica y entrega automáticamente la arquitectura correcta.

Una vulnerabilidad en OpenSSL permite congelar hasta 25% de la memoria del servidor con solicitudes TLS de solo 11 bytes, afectando la estabilidad.
Abbott Laboratories confirma accesos no autorizados en sistemas internos y analiza reclamos de extorsión que podrían afectar datos sensibles.

Una falla crítica en WordPress Core permite ejecución remota de código sin autenticación, afectando versiones 6.9.0 a 7.0.1 y exigiendo actualización urgente.

El grupo Inc Ransomware aprovecha dos fallas zero-day en SonicWall SMA para obtener acceso root y comprometer redes empresariales.
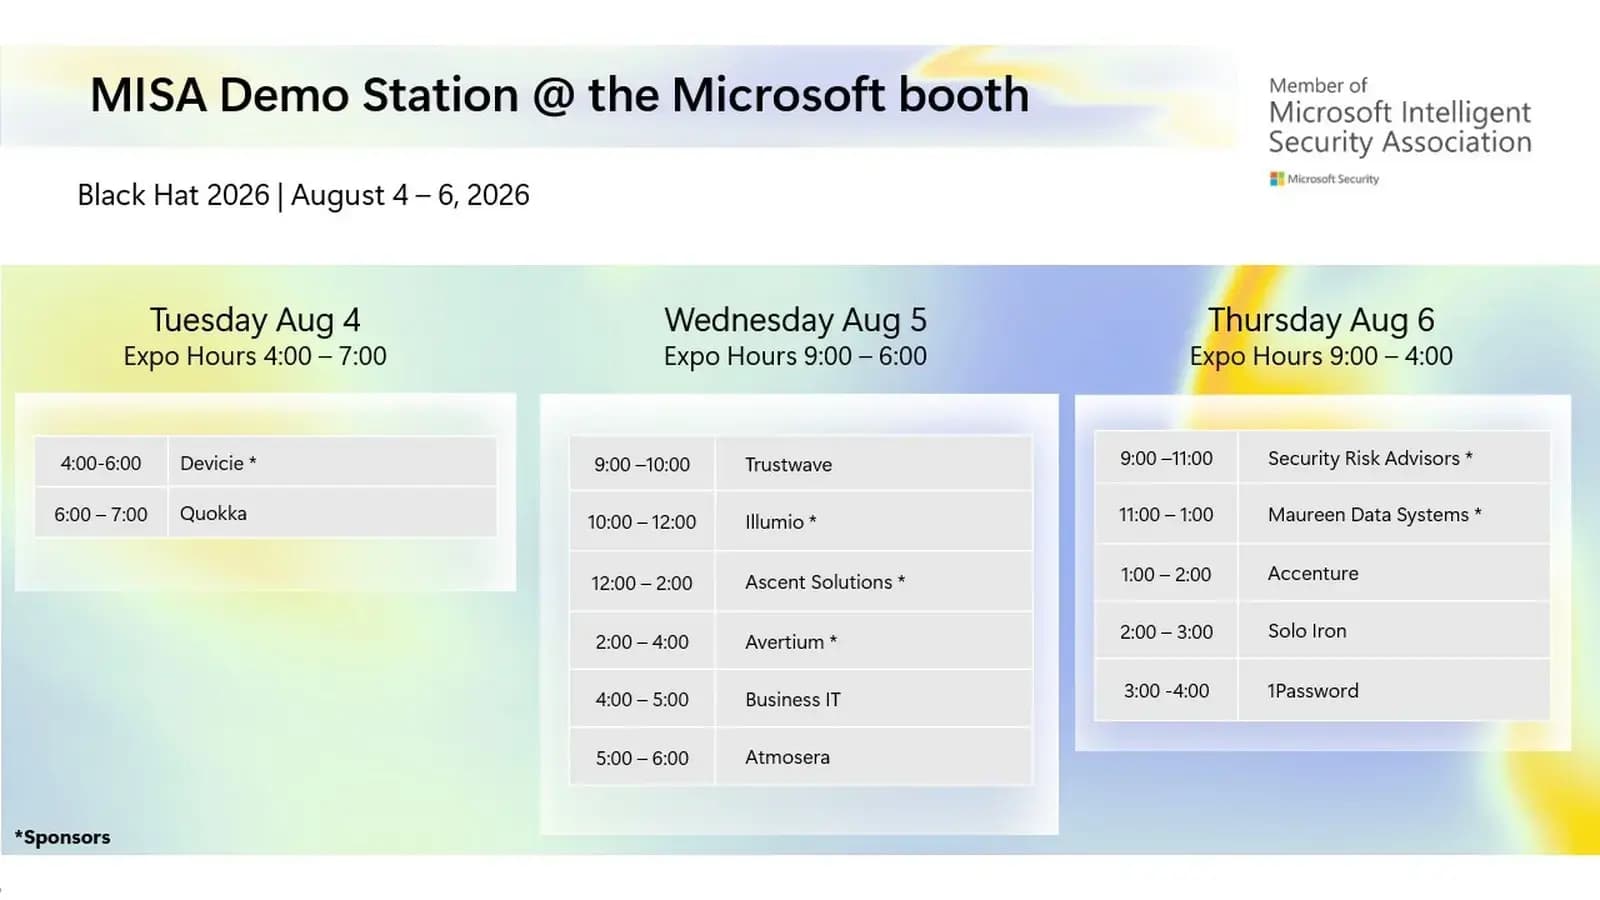
Microsoft presenta en Black Hat USA 2026 nuevas estrategias para proteger la confianza en software, IA y cadenas de suministro ante ataques sofisticados.
23andMe pagará $18 millones y adoptará nuevas normas de seguridad tras la brecha que expuso datos genéticos de más de 6 millones de usuarios.