
Google Chrome 150 corrige graves fallos de seguridad en memoria
Google lanzó la actualización Chrome 150 que soluciona siete vulnerabilidades críticas y altas en seguridad de memoria, mejorando la protección del navegador.

Cobertura de fallos de seguridad, actualizaciones urgentes, exploits en uso activo y reportes técnicos para estar siempre alerta ante nuevas vulnerabilidades que puedan comprometer tus sistemas.
169 noticias · página 7 de 10
Google lanzó la actualización Chrome 150 que soluciona siete vulnerabilidades críticas y altas en seguridad de memoria, mejorando la protección del navegador.

Investigadores de Volexity detectan explotación activa de dos zero-days en SonicWall SMA 1000 que permiten control total antes de parche oficial.

La versión 26.02 de 7-Zip soluciona una falla que permitía ejecutar código malicioso al abrir archivos comprimidos especialmente diseñados.

OpenSSL solucionó la vulnerabilidad HollowByte que permite a atacantes remotos agotar memoria y bloquear servidores sin autenticación previa.

Una vulnerabilidad en OpenSSL permite congelar hasta 25% de la memoria del servidor con solicitudes TLS de solo 11 bytes, afectando la estabilidad.

Una falla crítica en WordPress Core permite ejecución remota de código sin autenticación, afectando versiones 6.9.0 a 7.0.1 y exigiendo actualización urgente.

El grupo Inc Ransomware aprovecha dos fallas zero-day en SonicWall SMA para obtener acceso root y comprometer redes empresariales.
Un exploit zero-day llamado LegacyHive permite a atacantes escalar privilegios en Windows, comprometiendo la seguridad incluso en sistemas actualizados.

Se descubren tres vulnerabilidades zero-day en switches Siemens ROX II que permiten escalada de privilegios y acceso root persistente, afectando redes industriales.

Una falla grave en Microsoft SharePoint permite ejecución remota de código y ya está siendo explotada, según alerta la agencia CISA.

Una vulnerabilidad en la extensión Claude para Chrome permite que extensiones maliciosas simulen clics y ejecuten acciones AI en servicios conectados como Gmail y Google Docs.

El gobierno de EE.UU. presenta Gold Eagle, un programa que usa IA para detectar y remediar vulnerabilidades cibernéticas más rápido y en colaboración público-privada.
El investigador Nightmare Eclipse publicó un exploit zero-day para Windows que permite escalar privilegios locales cargando hives de otros usuarios.
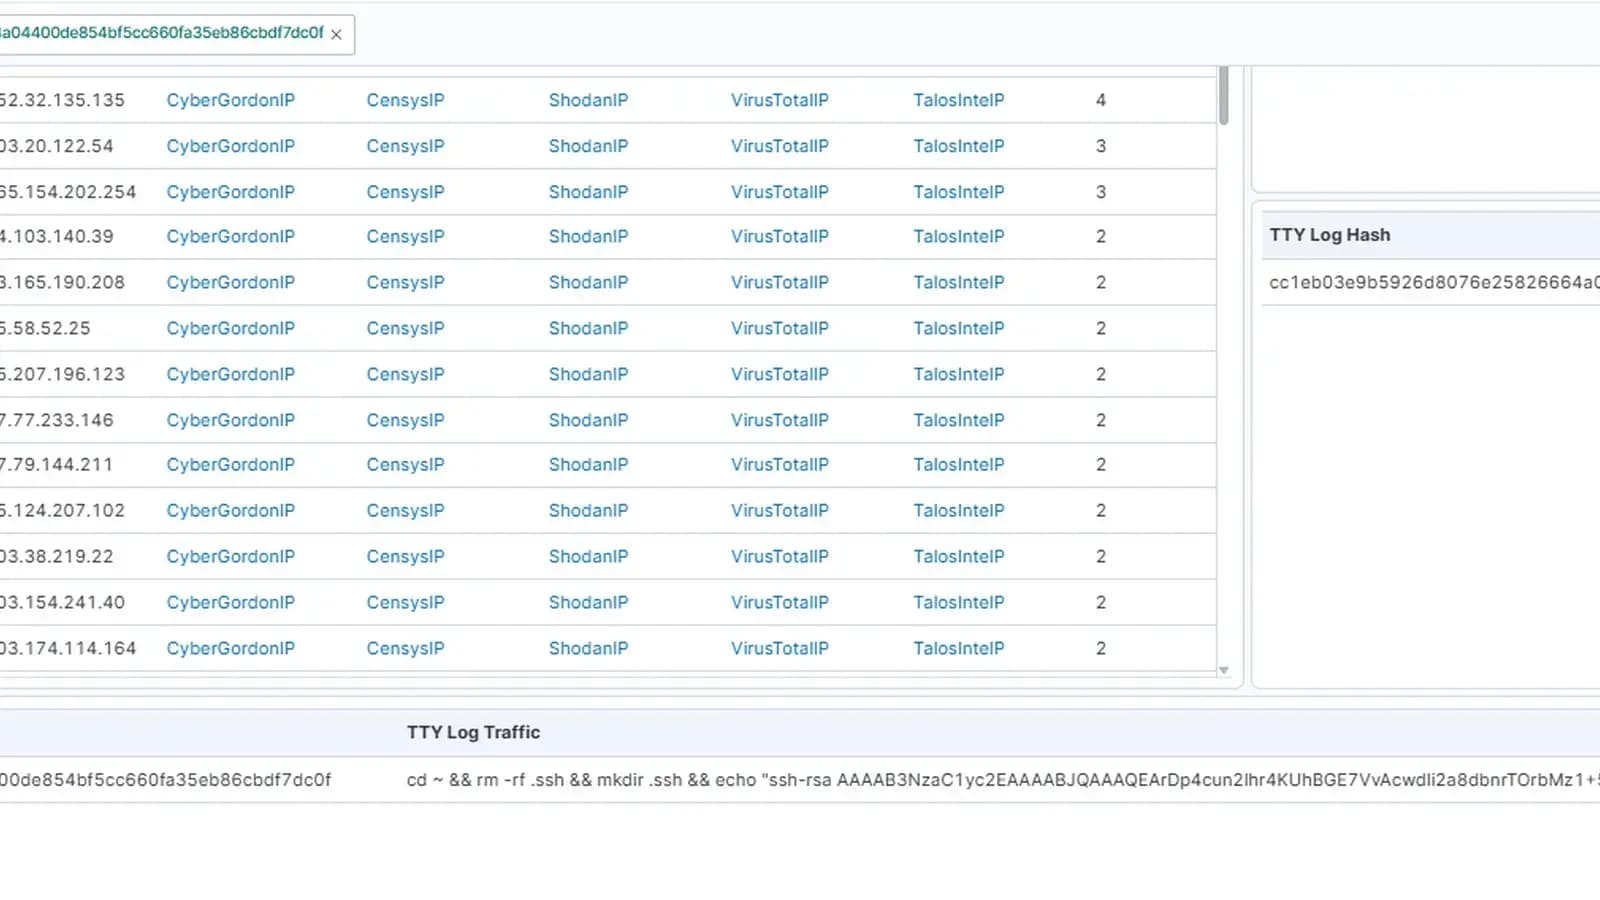
DShield lanzó una actualización de su SIEM que incorpora logs TTY y Suricata, ampliando la visibilidad y el análisis de actividades en sensores de ciberseguridad.

Google y Mozilla lanzan actualizaciones para Chrome 150 y Firefox 152 que solucionan fallos críticos, algunos con código de explotación público.

Progress solucionó una vulnerabilidad zero-day que causó la interrupción de ShareFile Storage Zones Controller, restaurando el acceso tras aplicar el parche.

Intruder desarrolló un sistema que combina IA y análisis de código para detectar y explotar vulnerabilidades zero-day en software popular como plugins de WordPress.

El investigador NightmareEclipse publicó LegacyHive, un exploit local para escalar privilegios en Windows, que afecta el servicio de perfiles de usuario.