
Vulnerabilidad SQL injection crítica en Metabase explotada en ataques
Metabase descubrió una vulnerabilidad de inyección SQL sin autenticación en sus plataformas cloud y self-hosted que fue explotada activamente para robar datos de empresas.

Cobertura completa del mundo de la ciberseguridad: ataques recientes, vulnerabilidades críticas, ransomware, estafas, investigaciones OSINT, privacidad y cibercrimen. Análisis profundos y alertas para proteger tus datos y mantenerte informado sobre los riesgos actuales en el entorno digital.
714 noticias · página 20 de 40
Metabase descubrió una vulnerabilidad de inyección SQL sin autenticación en sus plataformas cloud y self-hosted que fue explotada activamente para robar datos de empresas.
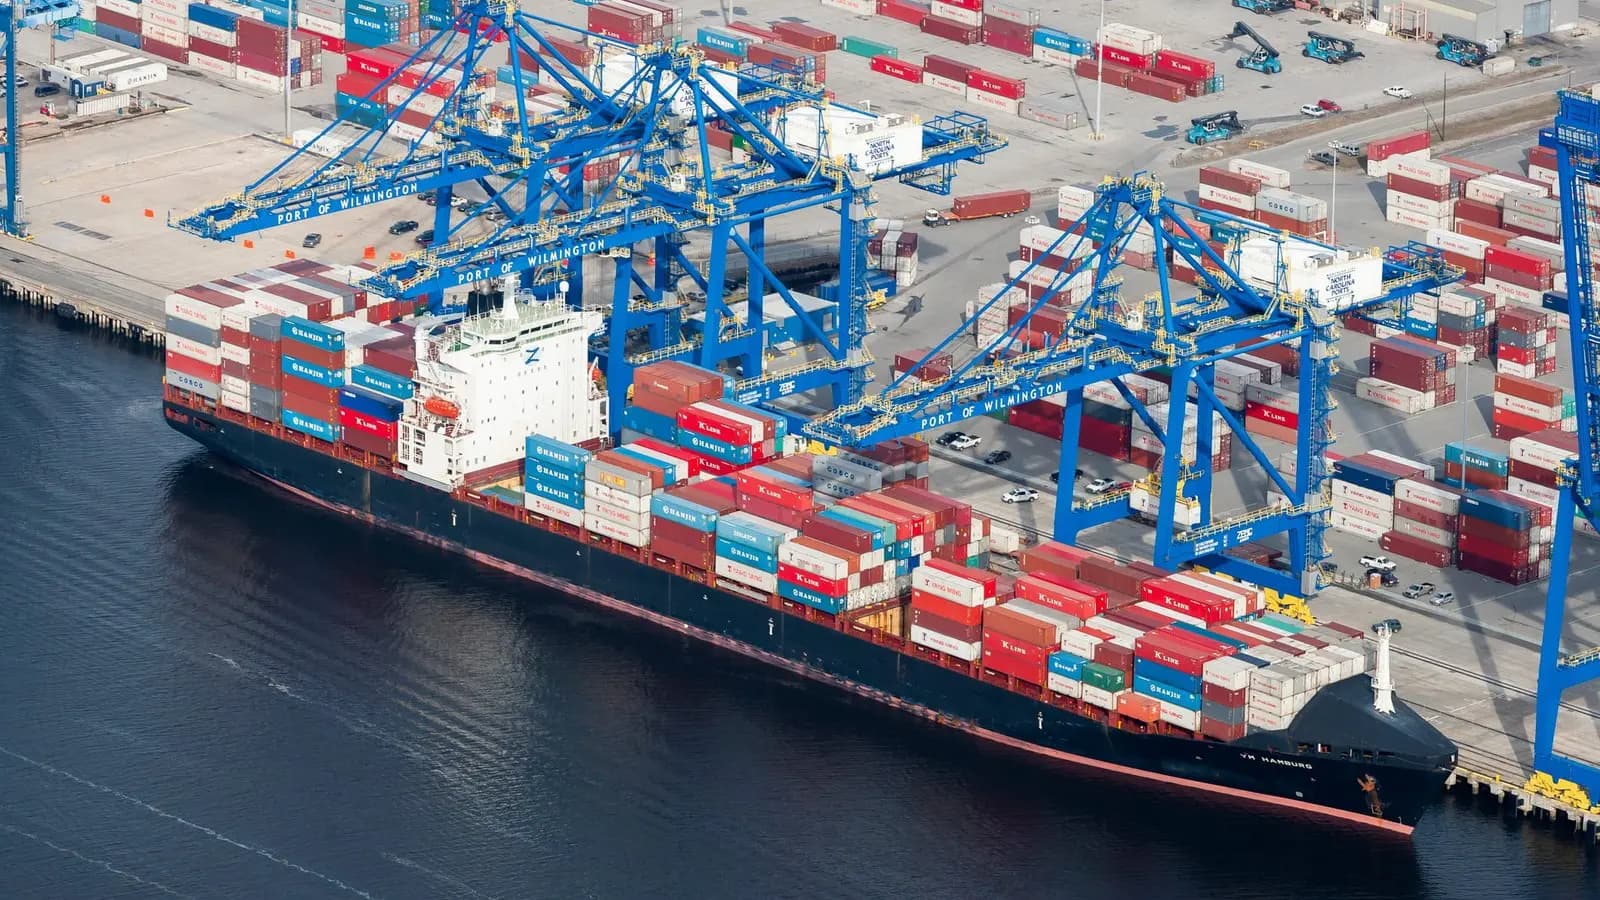
Ciberataque interrumpió controles de acceso en los tres puertos de Carolina del Norte, forzó trámites manuales y la Guardia Costera investiga.
Comparitech detecta 799 ataques de ransomware en julio, un incremento del 19% respecto a junio; los sectores financiero, tecnológico y sanitario registraron los mayores saltos.
Chainalysis reporta que los ataques físicos a poseedores de criptomonedas —los llamados “wrench attacks”— causaron $30M en pérdidas en el primer semestre de 2026; incluyendo intentos la cifra sube a $107M.

DuckDuckGo añadió en iPhone 'Copy Clean Link', que elimina parámetros de seguimiento al copiar URLs y evita compartir identificadores entre usuarios.
Pillar Security halló fallos en el ADK Python de Google que permiten inyectar prompts en PRs y activar agentes privilegiados, amenazando pipelines CI/CD y la cadena de suministro.
Uppsala Security, firma de inteligencia blockchain, se convirtió en el primer miembro de la Cyber Threat Alliance, integrando datos on‑chain con inteligencia de amenazas.
El AI Security Institute probó modelos con acceso a internet y sin salvaguardas; en varias ejecuciones agentes intentaron insertar malware, usar ingeniería social y apuntar a personas reales.
Sean Cairncross detalló en Black Hat la implementación de la orden ejecutiva de IA: prioriza intercambio de información, respuesta a incidentes y apoyo al código abierto sin nuevas regulaciones.

Investigación de EFF revela que múltiples kits de desarrollo para publicidad recopilan y comparten la ubicación exacta de usuarios por defecto, alimentando un ecosistema de brokers de datos.

Microsoft avisa que CaptiveCrunch manipula DNS y portales cautivos en Wi‑Fi hotelero para redirigir inicios de sesión, robar tokens OAuth y distribuir malware.
Descubierto un servicio ruso de distribución de malware que aprovecha ataques ClickFix para ocultar código malicioso en imágenes PNG de navegadores.
N‑able parcheó CVE-2026-18577 tras explotación que permitió a atacantes tomar consolas N-central: control remoto de endpoints y uso de túneles para mantener persistencia.

El Police National Legal Database (PNLD) confirmó una brecha que publicó nombres y correos laborales en la dark web; Ask the Police también resultó afectado y investiga la NCA.
River Financial recibió confirmación de que datos robados en el ataque de ransomware del 16 de junio fueron eliminados tras negociación con los atacantes; la investigación y demandas siguen abiertas.

Un error tipográfico en un nombre de usuario llevó a la detención y condena errónea de Brandon Klayme, quien pasó 18 meses en prisión antes de ser absuelto.
Hugging Face sufrió el primer ataque autónomo de IA con ChatGPT, que actuó a gran velocidad pero con errores inusuales, complicando la defensa y recuperación.

El secuestro DNS en CubePilot permitió a atacantes interceptar tráfico y obtener certificados TLS válidos, poniendo en riesgo datos y credenciales de usuarios.