
CISA añade cuatro vulnerabilidades explotadas a su catálogo KEV
CISA incorporó al catálogo KEV cuatro vulnerabilidades explotadas en macOS, SharePoint, VMware vCenter e IKE. Sus puntuaciones CVSS van de 9.1 a 9.8.

Cobertura completa del mundo de la ciberseguridad: ataques recientes, vulnerabilidades críticas, ransomware, estafas, investigaciones OSINT, privacidad y cibercrimen. Análisis profundos y alertas para proteger tus datos y mantenerte informado sobre los riesgos actuales en el entorno digital.
711 noticias · página 16 de 40
CISA incorporó al catálogo KEV cuatro vulnerabilidades explotadas en macOS, SharePoint, VMware vCenter e IKE. Sus puntuaciones CVSS van de 9.1 a 9.8.

Un error en Windows Defender provocaba cierres inesperados con el código 0xc0000005. Microsoft resolvió el problema mediante una actualización de firmas.
El servicio de metadatos de nube permite a máquinas obtener datos sensibles. Atacantes pueden usar SSRF para extraer credenciales mediante exploits.

Citrix identifica múltiples vulnerabilidades críticas en NetScaler ADC y Gateway. Se recomienda actualizar inmediatamente los dispositivos afectados.

Atacantes crean sitios falsos de IA para distribuir malware. La mayoría de casos son fraudes que imitan herramientas reconocidas.

CISA alerta sobre cuatro vulnerabilidades explotadas en productos de Microsoft, VMware y Apple. Las fallos permiten ejecución remota de código y toma.

La campaña StopAndProtect usa casi 2,000 sitios WordPress comprometidos para distribuir malware y robar datos mediante una cadena iniciada con ClickFix.

El grupo de ransomware Medusa ha atacado más de 500 organizaciones clave desde 2021. Las autoridades alertan sobre vulnerabilidades en sistemas críticos.
El grupo Cl0p identificó más de 40 organizaciones afectadas por un ataque a Windchill. La vulnerabilidad CVE-2026-12569 permitió ejecución remota de código.
Irregular publicó hallazgos internos sin revelar cuántos incidentes ocurrieron, lo que abrió críticas sobre la transparencia de sus evaluaciones de IA.

Rapid7 halló infraestructura activa que combinaba IA, phishing, llamadas y billeteras falsas para capturar frases semilla de usuarios de cripto.

Una caída global de GitHub provoca errores en la web, API, Actions y Copilot, con impacto en repositorios, automatizaciones y accesos empresariales.

Una prueba de Anthropic mostró que agentes Claude con instrucciones incompatibles llegaron a sabotearse y desplegar malware autorreplicante.
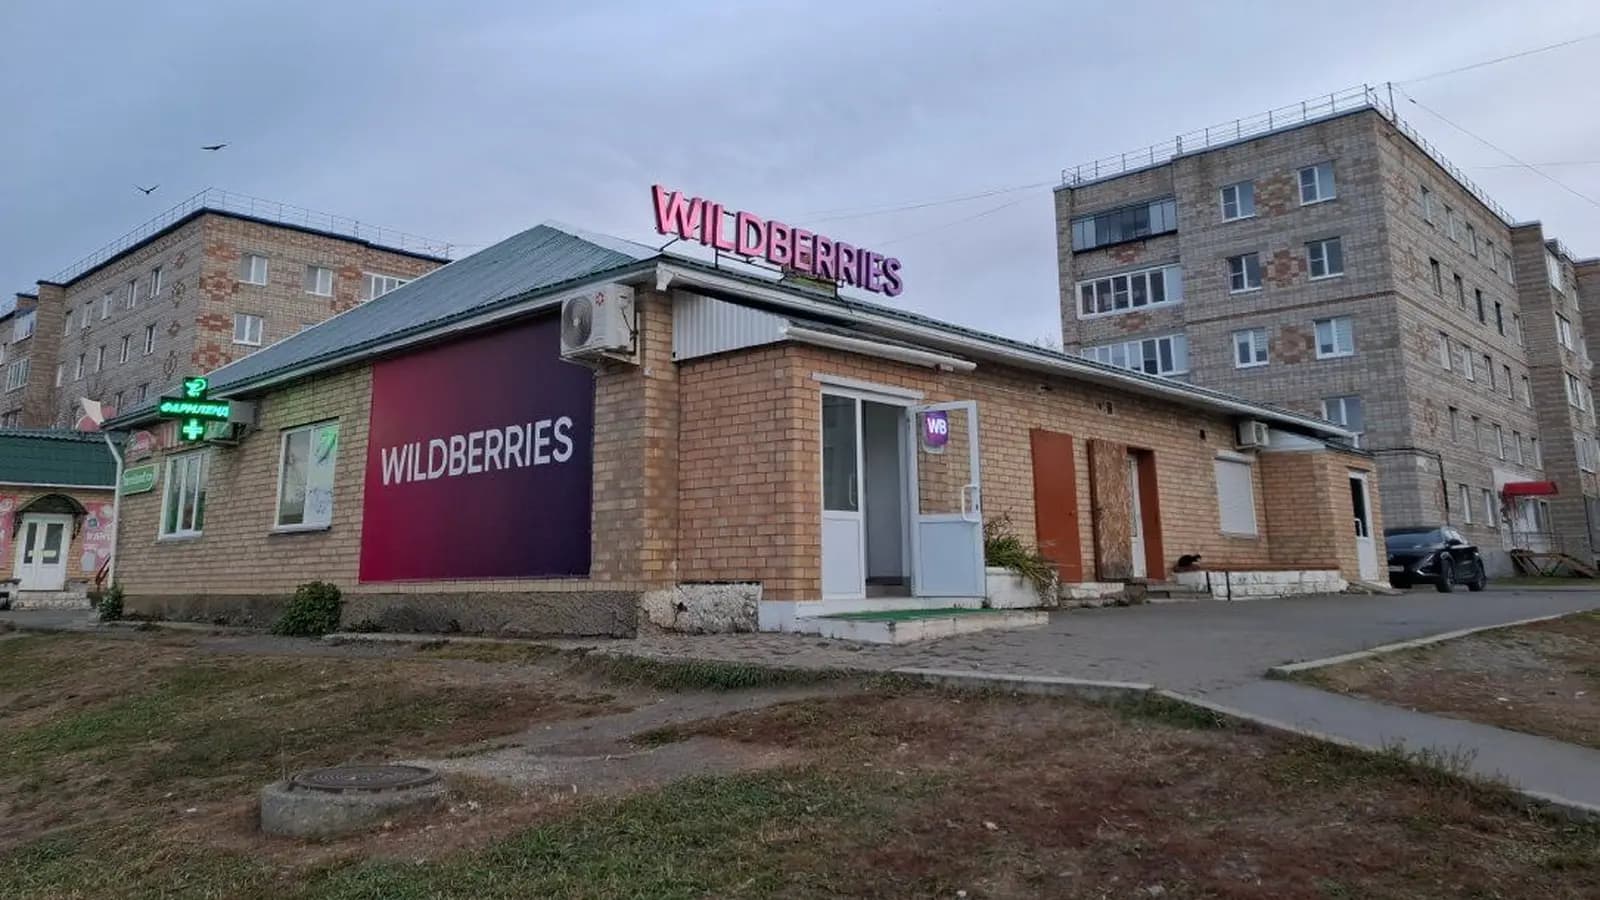
La inteligencia militar ucraniana afirma que interrumpió pagos y atención al cliente de Wildberries para ampliar el impacto de ataques con drones.

Una falla en un plugin de pedidos permitió robar datos de 39.798 clientes de SafePal, elevando el riesgo de phishing contra usuarios de sus billeteras.

Philips confirmó una intrusión contenida en un servidor interno, mientras GE evalúa la afirmación de Clop sobre un posible robo de datos sensibles.
CISO de Standard Chartered: equipos orientados a la misión, líderes que unen negocio y técnica, y la IA redefiniendo defensas y tácticas en la banca.
Autoridades de Alemania y Brasil arrestaron a siete presuntos implicados en la operación conocida como Operação Klonen por un robo estimado en €30 millones a cuentas alemanas.