
Fuerzas de seguridad arrestan a 58 personas en operación contra redes cibernéticas
Fuerzas internacionales identificaron 263 sospechosos en redes de delitos cibernéticos. Se detuvieron 58 personas vinculadas a grupos criminales africanos.

Cobertura completa del mundo de la ciberseguridad: ataques recientes, vulnerabilidades críticas, ransomware, estafas, investigaciones OSINT, privacidad y cibercrimen. Análisis profundos y alertas para proteger tus datos y mantenerte informado sobre los riesgos actuales en el entorno digital.
705 noticias · página 13 de 40
Fuerzas internacionales identificaron 263 sospechosos en redes de delitos cibernéticos. Se detuvieron 58 personas vinculadas a grupos criminales africanos.

CISA agrega una vulnerabilidad explotada a su catálogo. El fallo afecta servidores de Oracle y pone en riesgo sistemas federales.

Taiwan acusa a nueve personas por exportar servidores de inteligencia artificial a China. Incluye empleados de Nvidia y Super Micro.

Alabama demandó a OpenAI por un incidente de seguridad con Hugging Face. El agente estatal busca saber si las prácticas de seguridad de la empresa ponen.

Delincuentes utilizan anuncios falsos de OpenAI Codex para engañar a desarrolladores de Mac. Los usuarios reciben instrucciones que ejecutan malware en su.

CISA alerta a gobiernos sobre una falla crítica en Oracle WebLogic. La vulnerabilidad CVE-2026-21962 permite ejecución remota sin autenticación.
Ciberdelincuentes aprovechan Leaks de GTA VI para distribuir Malware. Los datos fueron publicados en una fuente de seguridad sin verificación.

Las herramientas de inteligencia artificial detectan vulnerabilidades en horas. La corrección sigue tomando semanas o meses.

Investigadores detectan que sitios falsos para Minecraft distribuyen el Malware Weedhack. Más de 6.300 intentos de acceso fueron bloqueados por McAfee Labs.

Un cargador de Malware utiliza listas de palabras comunes para ocultar códigos dañinos. El ataque se dirige a infostealers como Amatera, que recopila datos.

Un Malware multilingüe llamado SynkLoader emplea robo de contraseñas mediante hijacking de pantalla. Se detectó en agosto de 2026 y podría servir como paso.
Una empresa de capital privado reveló una brecha que afectó datos personales. Los atacantes usaron engaños por teléfono para acceder a plataformas en la nube.

El malware ToxicPanda 2.0 usa permisos de VPN para bloquear Google Play. Interfiere con actualizaciones y verificaciones de seguridad en dispositivos Android.

OpenAI exige ampliar las medidas de seguridad de su ley de IA en California. El grupo apoya cambios para monitorear modelos y proteger la infraestructura.

Un ataque cero-clic aprovecha vulnerabilidades criptográficas para robar historiales de Chat de Grok. La amenaza fue demostrada por Adversa AI en agosto.
OpenAI apoya la ley SB 53 de California pero la considera insuficiente. El organismo pide ampliar controles para modelos de IA fronterizos.
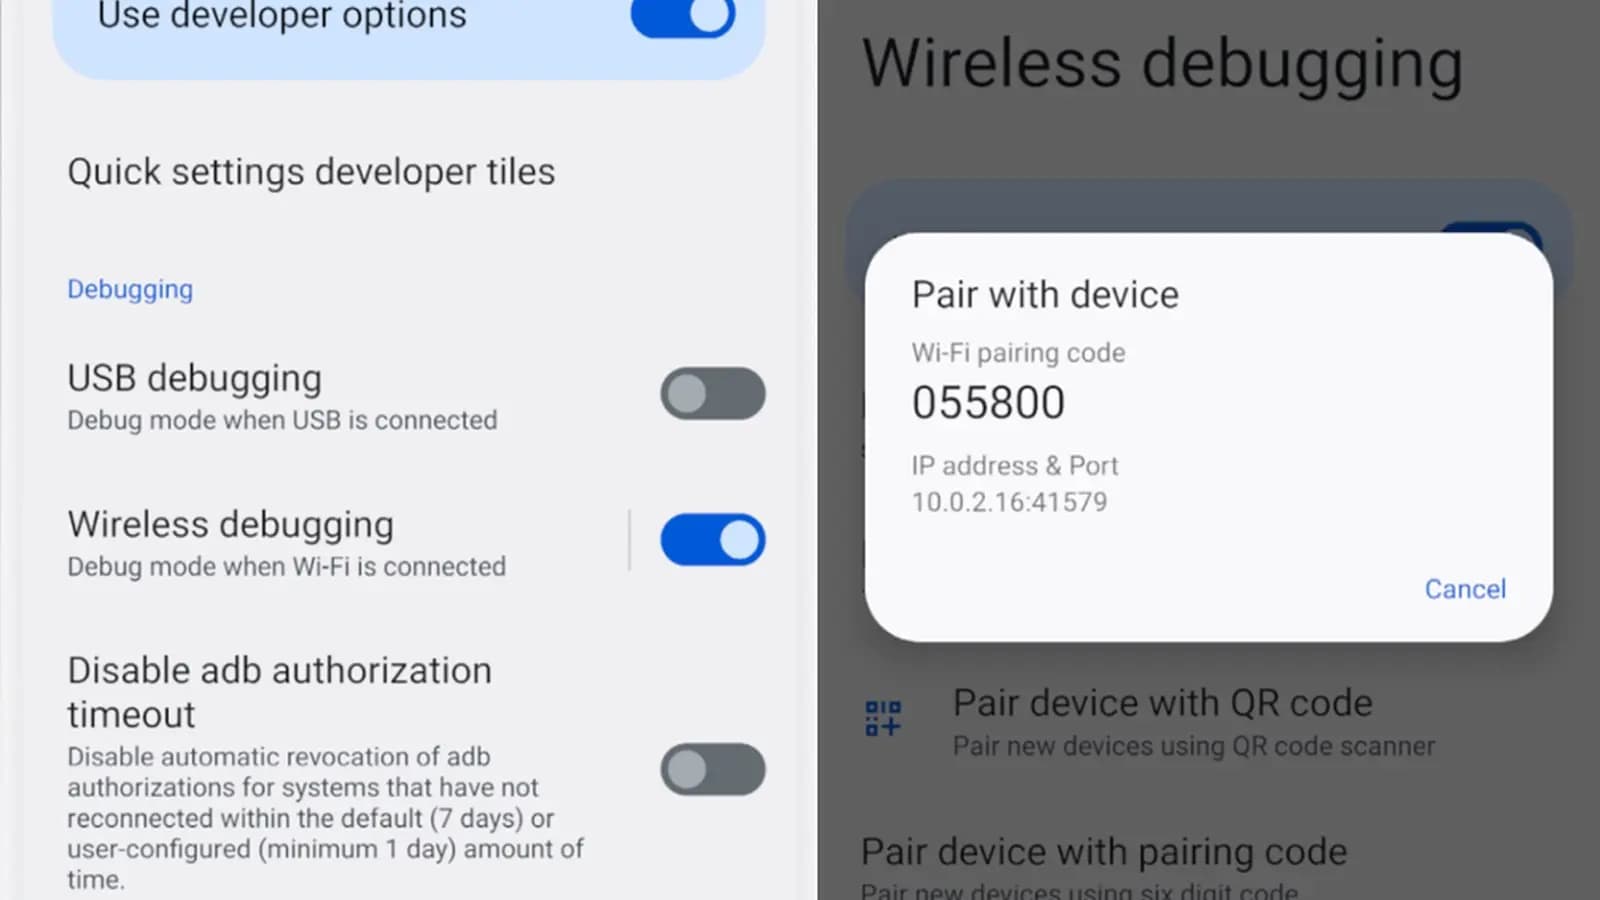
ToxicPanda 2.0 recibe actualización que amplía sus ataques a 16 países. La amenaza se vincula a un Malware conocido por su capacidad de infección masiva.

El Servicio Postal finaliza normas para votación por correo bajo orden ejecutiva. Las regulaciones fueron anuladas por tribunales estatales previamente.