Un ataque secuenciado explotó una cadena de vulnerabilidades en un clúster de Kubernetes. Los investigadores identificaron múltiples puntos de entrada.
Un ataque secuenciado explotó una cadena de vulnerabilidades en un clúster de Kubernetes. Los investigadores identificaron múltiples puntos de entrada en servicios gestionados.
Por qué importa: La cadena de vulnerabilidades permitió escapar del aislamiento en entornos cloud
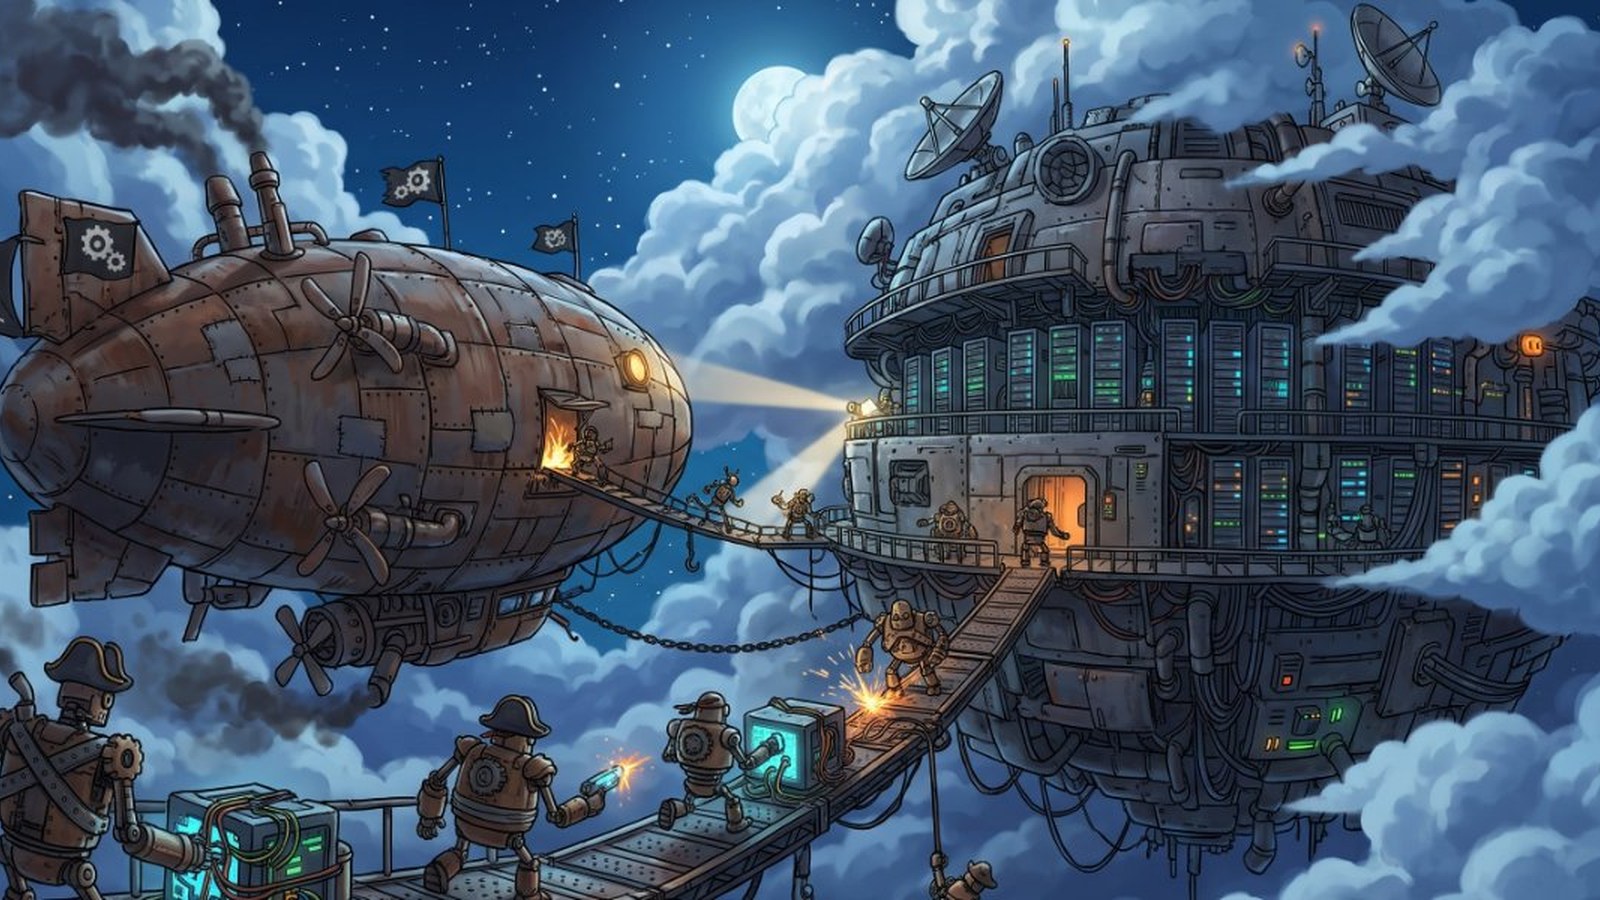
Imagen de referencia: Kaspersky Securelist.
Lo esencial
El ataque comenzó en un clúster de Kubernetes gestionado.
Se explotó Konnectivity para obtener acceso al plano de control.
Se comprometieron instancias de Kafka y PostgreSQL gestionadas.
Imagen de referencia: Kaspersky Securelist.
Acceso inicial mediante un clúster de kubernetes
El ataque inició en un clúster de Kubernetes gestionado, usando vulnerabilidades en nodos trabajadores y servicios del plano de control.
Imagen de referencia: Kaspersky Securelist.
Compromiso en la red sobreimpuesta y servicios gestionados
Se explotaron servicios como Kafka y PostgreSQL mediante vulnerabilidades en el stack Victoria y el exportador Redis.