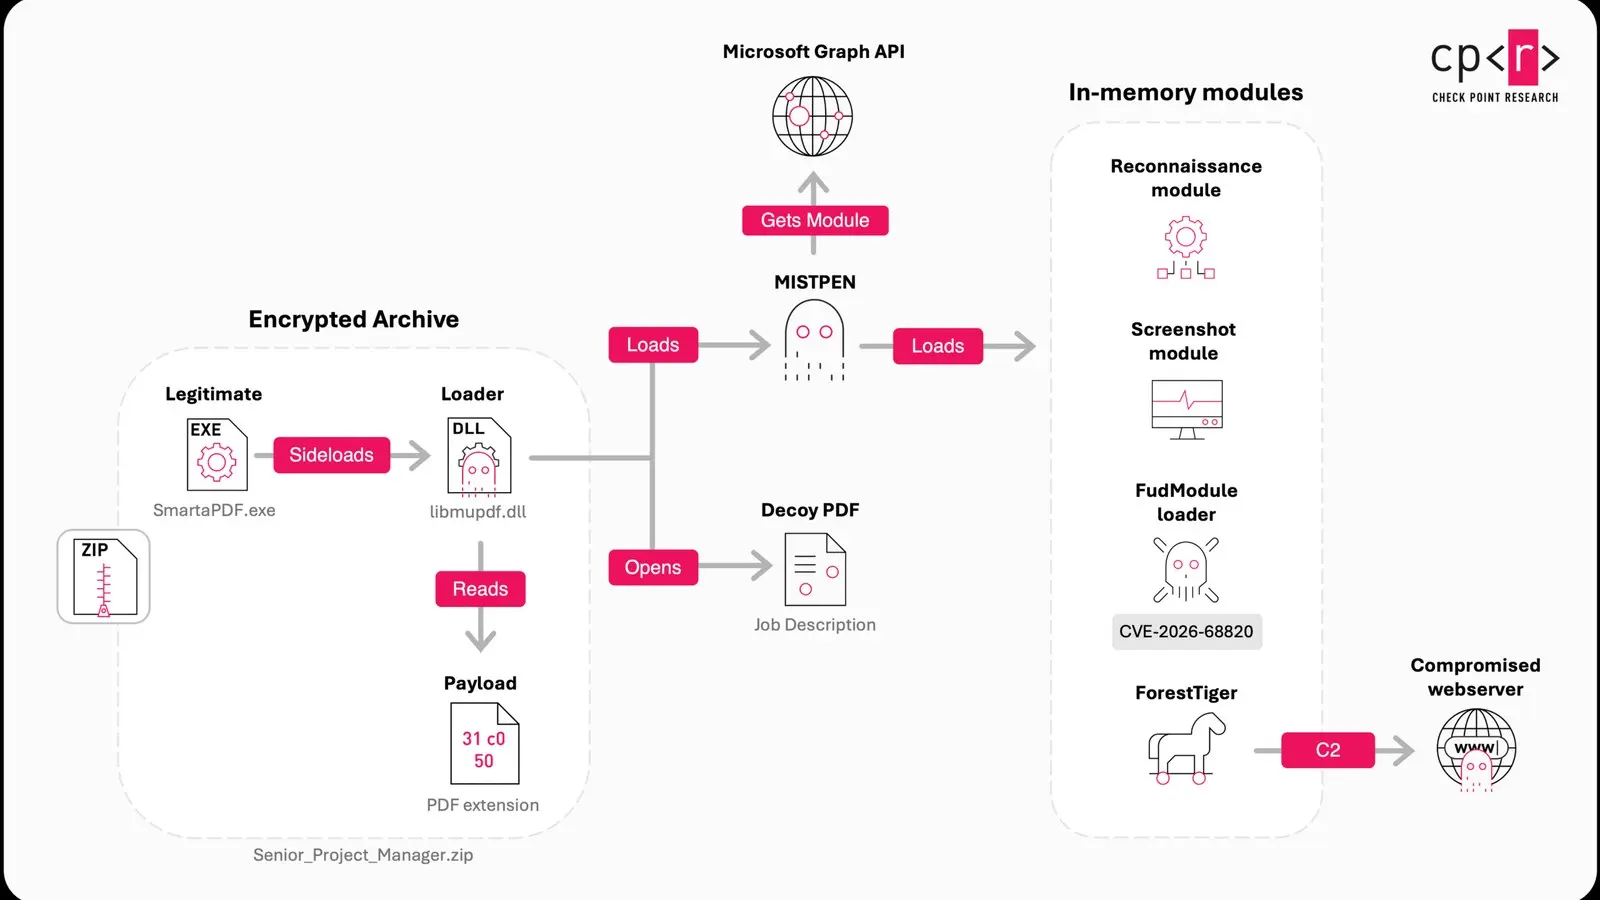
Check Point Research atribuye a la agrupación ligada a Corea del Norte conocida como Lazarus la campaña «Operation Dream Job», en la que PDFs trojanizados y sitios de suplantación llevaron al despliegue del backdoor Troy y a la explotación del zero‑day CVE‑2026‑68820 en el controlador AFD.sys, permitiendo la instalación del rootkit kernel‑mode FudModule.
Por qué importa: la combinación de ingeniería social, vulnerabilidades en kernel y servidores web comprometidos permite elevar privilegios a SYSTEM y ocultar actividad ante soluciones EDR (detección y respuesta en endpoints).
Lo esencial
- Campaña Operation Dream Job dirigida al sector defensa, con foco en aeroespacial y aviación, según Check Point Research.
- Distribución mediante un visor PDF trojanizado llamado SecurityPDF que activa el backdoor Troy.
- Explotación de CVE‑2026‑68820 en AFD.sys para desplegar FudModule; Microsoft publicó el parche en Patch Tuesday de agosto de 2026.
Entrega y señuelo: SecurityPDF y técnicas SEO
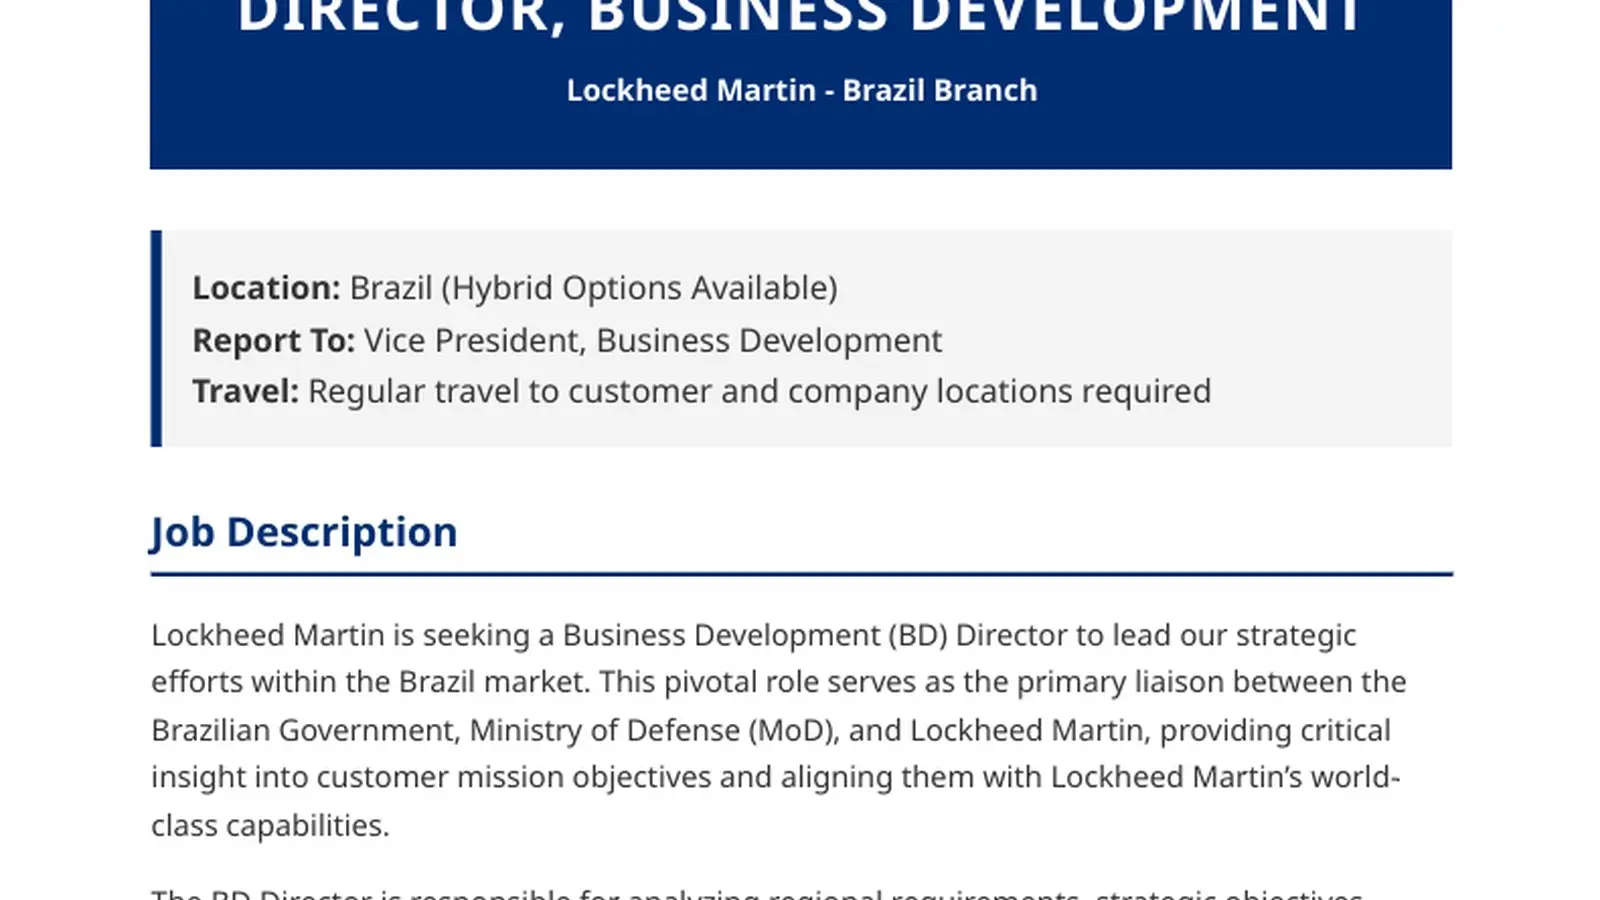
Los atacantes ampliaron la distribución más allá del correo: usaron sitios de suplantación y técnicas de optimización en buscadores (SEO) para difundir aplicaciones trojanizadas que aparentaban ofertas de empleo legítimas. Check Point describe que esa estrategia elevó la credibilidad de los enlaces y facilitó que las víctimas abrieran PDFs especialmente construidos.
Exploit kernel: CVE‑2026‑68820 y el rootkit FudModule
Durante la intrusión los operadores explotaron una vulnerabilidad de escalada local en el driver AFD.sys, registrada como CVE‑2026‑68820. Con ella obtuvieron privilegios SYSTEM y desplegaron FudModule, una versión kernel‑mode del rootkit atribuida a Lazarus que, según la investigación, busca desactivar la visibilidad de los Endpoint Detection and Response (EDR) y garantizar persistencia a nivel de kernel.